สวัสดีครับทุกท่าน สำหรับบทความตอนนี้จะเป็นเรื่องราวของการปกป้อง Azure Virtual Machine ครับ ซึ่งถือว่าเป็นสิ่งสำคัญเรื่องหนึ่งที่จะต้องทำนะครับ เพราะเมื่อเวลาที่ท่านผู้อ่านได้ทำการสร้าง Azure Virtual Machine บน Microsoft Azure เพื่อใช้งานและให้บริการต่างๆ นั้น ในเรื่องของการจัดการและดูแล Virtual Machine เป็นเรื่องที่ผู้ดูแลจะต้องทำครับ โดยคอนเซปหรือแนวทางการดูแลและจัดการ Virtual Machine ที่รันและทำงานอยู่บน Microsoft Azure นั้นก็ไม่ได้มีความแตกต่างจาก Virtual Machine ที่รันและทำงานอยู่ใน On-Premise Datacenter ครับ ดังนั้นเมื่อท่านผู้อ่านท่านใดมี Virtual Machine อยู่บน Microsoft Azure แล้ว อย่าลืมดูแลและจัดการด้วยนะครับ สำหรับบทความนี้เป็นเพียงสิ่งหนึ่งที่ผมหยิบยกมาสำหรับเรื่องของการจัดการและดูแล Virtual Machine ที่รันและทำงานอยู่บน Microsoft Azure เท่านั้นครับ สิ่งที่ว่านี้คือ การปกป้อง Azure Virtual Machine ด้วย Microsoft Antimalware ครับ ซึ่งโดยปรกติแล้วพื้นฐานของการปกป้องเครื่องไม่ว่าจะเป็น Physical หรือ Virtual Machines คือ การติดตั้งระบบ Anti-Virus ครับ ไม่ว่าเครื่องเหล่านี้จะอยู่ ณ ที่แห่งใดก็ตามครับ แม้กระทั่งบน Microsoft Azure ครับ
และจากประสบการณ์ที่ผมได้มีโอกาสไปสอนหรืออบรมหลักสูตรต่างๆ ของ Microsoft Azure รวมถึงเข้าไปให้คำปรึกษาให้กับลูกค้า ยังมีหลายๆ ท่านเลยครับ เข้าใจว่าเรื่องของการปกป้อง Azure Virtual Machine เช่น การติดตั้ง Anti-Virus จะเป็นหน้าที่ของ Microsoft ครับ ซึ่งผมต้องเป็นความเข้าใจที่ไม่ถูกต้องครับ เพราะถ้าท่านผู้อ่านใช้งาน Cloud Services ยี่ห้อใดๆ ก็แล้วแต่รวมถึง Microsoft Azure และได้มีการสร้างและใช้งาน Virtual Machines ซึ่งถ้าผมอ้างอิงตามคอนเซปของ Cloud Service Models ก็แปลว่าท่านผู้อ่านหรือผู้ใช้บริการกำลังใช้งาน IaaS (Infrastructure as a Service) ครับ และด้วย IaaS Model นี้ท่านผู้อ่านจะเป็นผู้รับผิดชอบดูแล Virtual Machines ต่างๆ ที่ได้ทำการสร้างขึ้นมาเองครับ แน่นอนรวมถึงการติดตั้ง Anti-Virus ครับ ในส่วนของผู้ให้บริการหรือเรียกว่า Cloud Provider จะรับผิดชอบในส่วนของ Infrastructure ซึ่งประกอบไปด้วยส่วนประกอบต่างๆ เช่น Computes, Storages, Networks และอื่นๆ ครับ ผมขออธิบายคร่าวๆ ประมาณนี้นะครับ กลับมาที่เรื่องของการปกป้อง Azure Virtual Machine ด้วย Microsoft Antimalware กันต่อครับ
ในส่วนของการติดตั้ง Microsoft Antimalware นั้นท่านผู้อ่านสามารถทำการติดตั้งในตอนที่ทำการสร้าง Azure Virtual Machine หรือหลังจากสร้าง Azure Virtual Machine เสร็จเรียบร้อยก็ได้ครับ โดยมีรายละเอียดดังนี้ครับ:
การติดตั้ง Microsoft Antimalware ไปพร้อมกับการสร้าง Azure Virtual Machine
สำหรับกรณีท่านผู้อ่านกำลังสร้าง Azure Virtual Machine ขึ้นมาใหม่ แล้วทำการติดตั้ง OS เช่น Windows Server 2016 ซึ่งจะมีขั้นตอนและรายละเอียดต่างๆ สำหรับกระบวนการสร้าง Azure Virtual Machine ครับ แต่จะมีขั้นตอนหนึ่งที่ชื่อว่า "Guest config" จะเป็นขั้นตอนที่ให้ทำการ Add Azure Extensions เข้าไปใน Azure Virtual Machine ที่กำลังสร้างอยู่นี้ สำหรับ Azure Extensions นั้น ผมขออธิบายคร่าวๆ คือ ส่วนที่เสริมการทำงานต่างๆ ของ Azure Virtual Machine ครับซึ่งจะมี Extensions ต่างๆ ให้เลือกมากมายครับ และแน่นอนหนึ่งในคือ Microsoft Antimalware ครับ ดังรูป
จากรูปด้านบนให้คลิ๊กที่ Select an extension to install ครับ จากนั้นให้เลือก Microsoft Antimalware ดังรูปด้านล่างครับ
จากนั้นให้คลิ๊ก Create จากนั้นจะเข้าสู่การกำหนดค่าต่างๆ ให้กับ Microsoft Antimalware ดังรูปด้านล่างครับ
โดยค่าต่างๆ ที่กำหนดนั้น ผมเชื่อว่าท่านผู้อ่านน่าจะมีความคุ้นเคยอยู่แล้วสำหรับเรื่องราวของ Anti-Virus ครับ เมื่อกำหนดเสร็จเรียบร้อยแล้วให้กดปุ่ม OK ก็เป็นอันเสร็จเรียบร้อยสำหรับในส่วนของการติดตั้ง Azure Extensions ครับ จากนั้นท่านผู้อ่านก็ดำเนินการขั้นตอนต่อไปในส่วนของการสร้าง Azure Virtual Machine ครับ หลังจากที่ Azure Virtual Machine ดังกล่าวที่ได้ถูกสร้างขึ้นและทำงานเรียบร้อยแล้ว ตัวของ Microsoft Antimalware ก็ติดตั้งและทำงานเช่นเดียวกันครับ
การติดตั้ง Microsoft Antimalware หลังจากที่ Azure Virtual Machine ได้ถูกสร้างและใช้งานแล้ว
สำหรับกรณีคือ การติดตั้ง Microsoft Antimalware ไปยัง Azure Virtual Machine ที่มีอยู่แล้วหรือที่ได้สร้างไปแล้วก่อนหน้านี้ครับ โดยเริ่มจากการที่ให้ท่านผู้อ่านไปที่ Azure Portal แล้วไปเลือก Azure Virtual Machine ที่ต้องการติดตั้ง Microsoft Antimalware ครับ ไปคลิ๊กที่ Extensions ดังรูปด้านล่างครับ
จากนั้นให้คลิ๊ก Add ดังรูปด้านล่างครับ
จากนั้นท่านผู้อ่านเลือก Microsoft Antimalware ซึ่งขั้นตอนและหน้าตาจะคล้ายกับการติดตั้ง Microsoft Antimalware ที่ผมได้อธิบายไปก่อนหน้านี้ครับ
สำหรับความสามารถของ Microsoft Antimalware มีคร่าวๆ ดังนี้ครับ:
- Real-Time Protection
- Scheduled Scanning
- Malware Remediation
- Signature Updates
- Antimalware Engine Updates
- Antimalware Platform Updates
- Active Protection
- Sample Reporting
- Exclusions
- Antimalware Event Collection
สำหรับ Azure Virtual Machine ที่มี OS เป็น Windows Server 2016 นั้น Microsoft Antimalware ที่ติดตั้งไปนั้นจะเป็น "Windows Defender" ครับ ดังรูปด้านล่างครับ
รูปด้านล่างคือ หน้าตาของ Microsoft Antimalware หรือ Windows Defender ครับ
สำหรับในส่วนของ Extensions ที่เป็น Anti-Virus นั้น ท่านผู้อ่านสามารถเลือกติดตั้งและใช้งานของยี่ห้ออื่นๆ ก็ได้เช่นกันครับ แต่ท่านผู้อ่านจะต้องมี License นะครับ แต่สำหรับ Microsoft Antimalware หรือ Windows Defender นั้นทาง Microsoft ให้ติดตั้งและใช้งานฟรีครับ และทั้งหมดนี้คือเรื่องราวของการปกป้อง Azure Virtual Machine ด้วย Microsoft Antimalware ครับผม…..
วันศุกร์ที่ 28 ธันวาคม พ.ศ. 2561
วันพฤหัสบดีที่ 27 ธันวาคม พ.ศ. 2561
การเซ็ทอัพและตัวอย่างการใช้งาน Microsoft Azure Alerts
สวัสดีครับท่านผู้อ่านทุกท่าน กลับมาพบกันเหมือนเช่นเคย หลังจากที่หายไปช่วงหนึ่งเนื่องจากผมติดงานในส่วนของงาน Training และ Consulting ครับ เอาล่ะครับมากันที่บทความของผมตอนนี้ จะเป็นเรื่องราวของ Microsoft Azure เหมือนเช่นเคยครับ แต่ครั้งนี้ผมจะหยิบเอาฟีเจอร์หนึ่งใน Microsoft Azure นั่นก็คือ "Alerts" ซึ่งถือว่าเป็นฟีเจอร์ที่มีประโยชน์มากครับ และโดยส่วนตัวผมเองก็มีโอกาสใช้งานและได้เข้าไปติดตั้งฟีเจอร์ดังกล่าวนี้ให้กับลูกค้าใช้งานครับ ผมขอยกตัวอย่างการนำเอา Alerts ไปใช้งานรวมถึงขั้นตอนการติดตั้งและกำหนดค่าต่างๆ ของ Alert มาให้ท่านผู้อ่านได้ทำความเข้าใจและนำไปประยุกต์ใช้งานต่อไปครับผม
โดยผมเริ่มจากลูกค้าของผมรายหนึ่งอยากทราบการทำงานของ Virtual Machines ที่ได้สร้างขึ้นมาบน Microsoft Azure และได้ให้บริการต่างๆ มาซักระยะหนึ่งแล้ว โดยสิ่งที่ลูกค้าอยากทราบคือ การใช้งาน System Resources ต่างๆ เช่น CPU, Memory, Network, และอื่นๆ เป็นอย่างไรบ้างใน Virtual Machines เครื่องนัั้นๆ จากคำถามนี้ ท่านผู้อ่านสามารถดูรายละเอียดการใช้งานของ System Resources ดังกล่าวได้โดยเข้าไปที่ Azure Portal จากนั้นไปยัง Resource Group ที่มี Virtual Machines ที่ต้องการ จากนั้นให้ทำการคลิ๊กที่ Virtual Machine ที่ต้องการ จากนั้นท่านผู้อ่านจะเห็นในส่วนของ Overview ซึ่งจะเป็นส่วนที่แสดงรายละเอียดต่างๆ ของ Virtual Machine เครื่องด้งกล่าว รวมถึงในส่วนของการใช้งาน System Resources ซึ่งจะแสดงเป็น Metrics ต่างๆ ดังรูปด้านล่างครับผม
คำถามต่อมาที่ลูกค้าสอบถามผมเพิ่มเติมคือ อยากจะให้มีการแจ้งเตือนเมื่อ Virtual Machine เครื่องนั้นมีการใช้งาน System Resources เช่น CPU เกินกว่าค่าที่กำหนดเอาไว้ และให้ Microsoft Azure แจ้งมายังตัวของลูกค้า สามารถทำได้หรือไม่ คำตอบที่ผมตอบลูกค้า คือ ได้ครับ โดยสามารถใช้ฟีเจอร์ของ Microsoft Azure ที่ชื่อว่า Alerts ครับ และสามารถเข้าไปกำหนดค่าต่างๆ ได้ดังนี้ครับ
โดยเริ่มจากให้ท่านผู้อ่านไปที่ Azure Portal จากนั้นให้คลิ๊กที่ Monitor ดังรูป
จากนั้นในส่วนของ Azure Monitor ให้คลิ๊กที่ Alerts ดังรูปด้านล่างครับ
จากนั้นท่านผู้อ่านจะเข้าสู่การสร้างและกำหนดค่าต่างๆ ของ Alerts ดังรูปด้านล่างครับ
จากนั้นให้คลิ๊กที่ New alert rule เพื่อทำการสร้าง Alerts ดังรูปครับ
จากนั้นจะเริ่มด้วยการกำหนดในส่วนของ Resource ให้ทำการคลิ๊ก Select จากนั้นให้ท่านผู้อ่านกำหนด Azure Subscription, Resource Type, และ Virtual Machine ที่ต้องการ ดังรูปด้านล่างครับ
โดยในบทความนี้ผมเลือก Resource Type เป็น Virtual Machine ตามสิ่งที่ลูกค้าของผมได้สอบถามไว้ในข้างต้นครับ โดย Virtual Machine ที่ผมต้องการ คือ DC1 ครับ เมื่อกำหนดค่าต่างๆ เสร็จเรียบร้อยแล้วให้กดปุ่ม Done ครับ จากนั้นในส่วนต่อมาคือ ส่วนของการกำหนด Condition ให้ทำการคลิ๊ก Add condition ดังรูปด้านล่างครับ
จากรูปข้างบน ในส่วนของ All signals ผมเลือก Percentage CPU จากนั้น ให้ทำการกำหนดเงื่อนไขต่างๆ ดังรูปด้านล่างครับ
จากรูปข้างต้น ผมได้กำหนดเงื่อนไขว่า ถ้าโดยเฉลี่ย CPU มีการใช้งานมากกว่า 80% ครับ จากนั้นให้กดปุ่ม Done ครับ จากนั้นผมจะทำการกำหนดในส่วนสุดท้ายคือ ส่วนของ Action Groups ครับ โดยผมจะทำการสร้าง Action Groups ใหม่ โดยการคลิ๊ก Create New ดังรูป
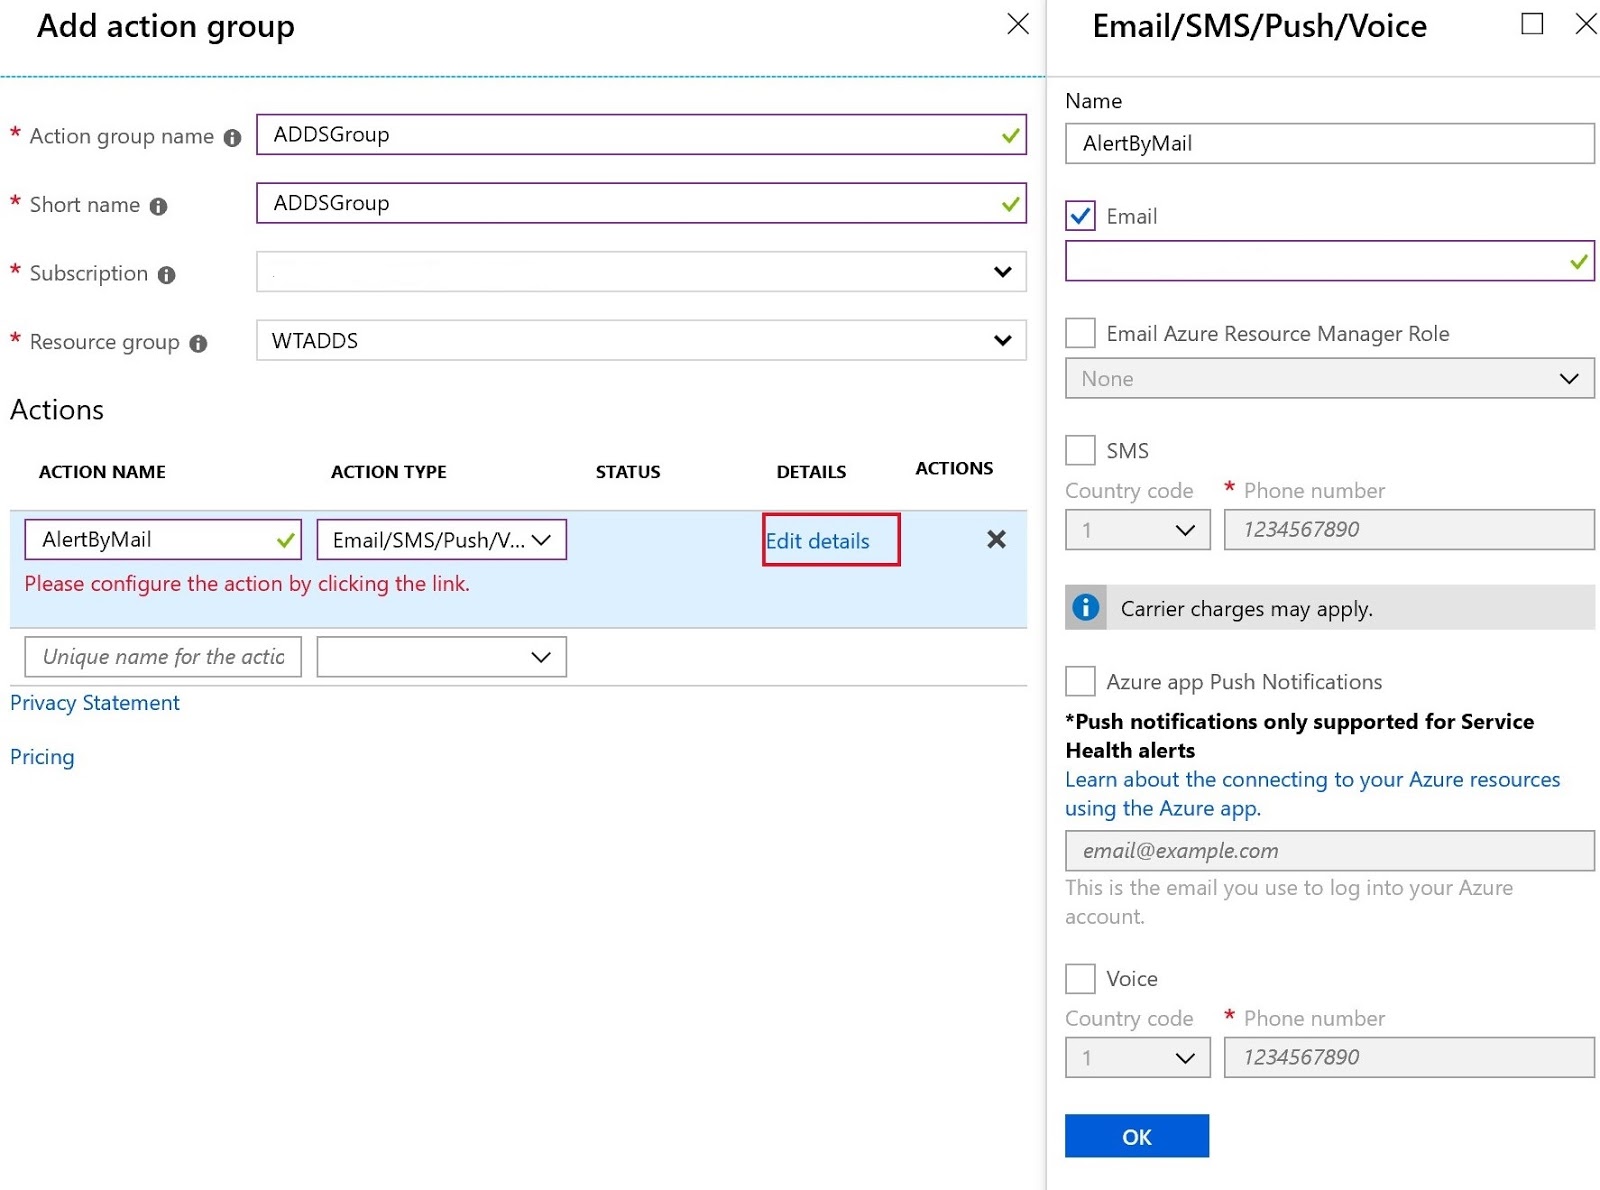
จากนั้นให้ทำการกำหนดค่าต่างๆ ไม่ว่าจะเป็น Action group name, Short name, Subscription, Resource group, ตลอดจน Action Name, Action Type และอื่นๆ โดยในที่นี้ผมเลือก Action Type เป็น Email/SMS/Push/Voice เพื่อให้ Microsoft Azure Alerts ทำการส่งเมล์ไปแจ้งเตือนผม ดังรูปครับ
จากนั้นให้กดปุ่ม OK สองครั้งครับ จากนั้นในส่วนของ Alert Details ให้ท่านผู้อ่านกำหนดรายละเอียดต่างๆ ดังรูปด้านล่างครับ แล้วกดปุ่ม Create alert rule ครับ
จากนั้นให้รอซักครู่ครับ Microsoft Azure จะทำการสร้าง Alerts ตามที่ผมได้กำหนดค่าต่างๆ ไปก่อนหน้านี้ครับ และจากนี้ไปเมื่อไรก็ตามที่ Virtual Machine ของผมที่ชื่อว่า DC1 มีการใช้งาน CPU เกินกว่า 80% ตามที่ได้กำหนดไว้ Alerts ก็จะทำการส่งเมล์แจ้งผมครับ ซึ่งก็เป็นไปตามความต้องการหรือคำถามที่ลูกค้าได้ถามผมเอาไว้ในข้างต้นครับ แต่ในอันที่จริงแล้ว Alerts ยังมีเงื่อนไขให้กำหนดได้อีกเยอะเลยครับ ดังนั้นท่านผู้อ่านสามารถนำไปประยุกต์ใช้ได้ตามความต้องการเลยครับ และทั้งหมดนี้คือเรื่องราวของ Alerts ใน Microsoft Azure ที่ผมอยากให้ท่านผู้อ่านได้ทำความรู้จักครับผม.....
โดยผมเริ่มจากลูกค้าของผมรายหนึ่งอยากทราบการทำงานของ Virtual Machines ที่ได้สร้างขึ้นมาบน Microsoft Azure และได้ให้บริการต่างๆ มาซักระยะหนึ่งแล้ว โดยสิ่งที่ลูกค้าอยากทราบคือ การใช้งาน System Resources ต่างๆ เช่น CPU, Memory, Network, และอื่นๆ เป็นอย่างไรบ้างใน Virtual Machines เครื่องนัั้นๆ จากคำถามนี้ ท่านผู้อ่านสามารถดูรายละเอียดการใช้งานของ System Resources ดังกล่าวได้โดยเข้าไปที่ Azure Portal จากนั้นไปยัง Resource Group ที่มี Virtual Machines ที่ต้องการ จากนั้นให้ทำการคลิ๊กที่ Virtual Machine ที่ต้องการ จากนั้นท่านผู้อ่านจะเห็นในส่วนของ Overview ซึ่งจะเป็นส่วนที่แสดงรายละเอียดต่างๆ ของ Virtual Machine เครื่องด้งกล่าว รวมถึงในส่วนของการใช้งาน System Resources ซึ่งจะแสดงเป็น Metrics ต่างๆ ดังรูปด้านล่างครับผม
คำถามต่อมาที่ลูกค้าสอบถามผมเพิ่มเติมคือ อยากจะให้มีการแจ้งเตือนเมื่อ Virtual Machine เครื่องนั้นมีการใช้งาน System Resources เช่น CPU เกินกว่าค่าที่กำหนดเอาไว้ และให้ Microsoft Azure แจ้งมายังตัวของลูกค้า สามารถทำได้หรือไม่ คำตอบที่ผมตอบลูกค้า คือ ได้ครับ โดยสามารถใช้ฟีเจอร์ของ Microsoft Azure ที่ชื่อว่า Alerts ครับ และสามารถเข้าไปกำหนดค่าต่างๆ ได้ดังนี้ครับ
โดยเริ่มจากให้ท่านผู้อ่านไปที่ Azure Portal จากนั้นให้คลิ๊กที่ Monitor ดังรูป
จากนั้นในส่วนของ Azure Monitor ให้คลิ๊กที่ Alerts ดังรูปด้านล่างครับ
จากนั้นท่านผู้อ่านจะเข้าสู่การสร้างและกำหนดค่าต่างๆ ของ Alerts ดังรูปด้านล่างครับ
จากนั้นให้คลิ๊กที่ New alert rule เพื่อทำการสร้าง Alerts ดังรูปครับ
โดยในบทความนี้ผมเลือก Resource Type เป็น Virtual Machine ตามสิ่งที่ลูกค้าของผมได้สอบถามไว้ในข้างต้นครับ โดย Virtual Machine ที่ผมต้องการ คือ DC1 ครับ เมื่อกำหนดค่าต่างๆ เสร็จเรียบร้อยแล้วให้กดปุ่ม Done ครับ จากนั้นในส่วนต่อมาคือ ส่วนของการกำหนด Condition ให้ทำการคลิ๊ก Add condition ดังรูปด้านล่างครับ
จากรูปข้างต้น ผมได้กำหนดเงื่อนไขว่า ถ้าโดยเฉลี่ย CPU มีการใช้งานมากกว่า 80% ครับ จากนั้นให้กดปุ่ม Done ครับ จากนั้นผมจะทำการกำหนดในส่วนสุดท้ายคือ ส่วนของ Action Groups ครับ โดยผมจะทำการสร้าง Action Groups ใหม่ โดยการคลิ๊ก Create New ดังรูป
จากนั้นให้ทำการกำหนดค่าต่างๆ ไม่ว่าจะเป็น Action group name, Short name, Subscription, Resource group, ตลอดจน Action Name, Action Type และอื่นๆ โดยในที่นี้ผมเลือก Action Type เป็น Email/SMS/Push/Voice เพื่อให้ Microsoft Azure Alerts ทำการส่งเมล์ไปแจ้งเตือนผม ดังรูปครับ
จากนั้นให้กดปุ่ม OK สองครั้งครับ จากนั้นในส่วนของ Alert Details ให้ท่านผู้อ่านกำหนดรายละเอียดต่างๆ ดังรูปด้านล่างครับ แล้วกดปุ่ม Create alert rule ครับ
จากนั้นให้รอซักครู่ครับ Microsoft Azure จะทำการสร้าง Alerts ตามที่ผมได้กำหนดค่าต่างๆ ไปก่อนหน้านี้ครับ และจากนี้ไปเมื่อไรก็ตามที่ Virtual Machine ของผมที่ชื่อว่า DC1 มีการใช้งาน CPU เกินกว่า 80% ตามที่ได้กำหนดไว้ Alerts ก็จะทำการส่งเมล์แจ้งผมครับ ซึ่งก็เป็นไปตามความต้องการหรือคำถามที่ลูกค้าได้ถามผมเอาไว้ในข้างต้นครับ แต่ในอันที่จริงแล้ว Alerts ยังมีเงื่อนไขให้กำหนดได้อีกเยอะเลยครับ ดังนั้นท่านผู้อ่านสามารถนำไปประยุกต์ใช้ได้ตามความต้องการเลยครับ และทั้งหมดนี้คือเรื่องราวของ Alerts ใน Microsoft Azure ที่ผมอยากให้ท่านผู้อ่านได้ทำความรู้จักครับผม.....
วันอังคารที่ 16 ตุลาคม พ.ศ. 2561
Securing Azure Storage Account Part 1
สวัสดีครับท่านผู้อ่านทุกท่าน สำหรับบทความตอนนี้ของผมนั้น จะเป็นการนำเสนอเรื่องราวของการสร้างความปลอดภัยให้กับ Azure Storage ครับ สำหรับองค์กรที่ใช้งาน Microsoft Azure อยู่แล้วหรือกำลังจะใช้งาน Services ต่างๆ ของ Microsoft Azure ไม่ว่าจะเป็นการใช้งาน Service ที่เป็นรูปแบบ Infrastructure as a Service (IaaS) หรือ Platform as a Service (PaaS) เป็นต้น จะต้องมีการเข้าเกี่ยวข้องกับสิ่งที่เรียกว่า "Azure Storage" แน่นอนครับ ไม่ว่าจะสร้าง Azure VM, Azure App Services, และอื่นๆ ดังนั้น Azure Storage ก็จะเป็นส่วนประกอบที่สำคัญส่วนหนึ่งที่ถูกนำมาใช้งานครับใน Microsoft Azure ครับ
หรือสรุปง่ายๆ ก็คือ ไม่ว่าท่านผู้อ่านจะใช้ Services หรือ Features ใดๆ ของ Microsoft Azure ก็จะต้องเกี่ยวข้องกับ Azure Storage ไม่ว่าจะเป็นทางตรงหรือทางอ้อมครับ เพราะที่ๆ สำหรับเก็บข้อมูลต่างๆ นั้น สุดท้ายก็จะมาเก็บไว้ที่ Azure Storage ครับ ดังนั้นสิ่งหนึ่งที่ไม่ควรมองข้ามหรือละเลย คือ การป้องกันข้อมูลเมื่อองค์กรมีการใช้งาน Services หรือ Features ต่างๆ ของ Microsoft Azure แล้วจัดเก็บไว้ใน Azure Storage ครับ
สำหรับท่านผู้อ่านท่านใดอยากรู้จักกับ Azure Storage มากกว่านี้ ผมแนะนำให้ท่านผู้อ่านไปหาบทความก่อนหน้านี้ของผม ซึ่งผมได้เขียนเรื่องราวของ Azure Storage เอาไว้ทั้งหมด 2 ตอนด้วยกันครับ แล้วค่อยมาอ่านบทความนี้ต่อนะครับ เพื่อจะได้เข้าใจภาพรวมและเรื่องราวของ Azure Storage มากขึ้นครับ เพราะบทความของผมตอนนี้จะเน้นที่เรื่องของการ Securing Azure Storage ครับ โดยผมบทความตอนนี้ของผมจะเป็นตอนที่ 1 สำหรับเรื่องราวของการ Securing Azure Storage
ดังนั้นผู้ที่จะเข้ามาดูแลระบบต่างๆ ที่รันและทำงานอยู่บน Microsoft Azure จะต้องทราบถึงคอนเซปและการทำงานของ Azure Storage ก่อน จากนั้นค่อยมาพิจารณาแนวและวิธีการป้องกัน Azure Storage ครับผม สำหรับท่านผู้อ่านท่านใดยังไม่รู้จักกับ Azure Storage มาก่อน ผมขออธิบายคอนเซปของ Azure Storage ตลอดจนรายละเอียดต่างๆ ที่จะต้องทำความรู้จักและเข้าใจก่อนที่จะเริ่มสร้างและใช้งาน ดังนี้ครับ
รู้จักกับ Azure Storage
Azure Storage คือ Microsoft-Managed Cloud Service ที่ทาง Microsoft เตรียมเอาให้กับลูกค้าใช้งานสำหรับการเก็บข้อมูลต่างๆ ไม่ว่าจะเป็นข้อมูลในรูปแบบ Structured Data หรือ Unstructured Data ก็ตาม โดย Storage ที่ทาง Microsoft เตรียมเอาให้บริการนั้น จะรองรับในเรื่องของ High Availability (HA), Durability, Security, และ Redundancy ครับ
Azure Storage Accounts
และก่อนที่จะเริ่มใช้งาน Azure Storage เพื่อจัดเก็บข้อมูลต่างๆ ท่านผู้อ่านจะต้องทำการสร้างสิ่งหนึ่งที่เรียกว่า "Azure Storage Account" ครับ โดยมีให้เลือก 3 รูปแแบบ คือ
1. General-Purpose V1 Account, Azure Storage Account ชนิดนี้รองรับ Azure Storage Types ได้ หลากหลายรูปแบบ เช่น Blobs, Files, Queues, และ Tables ครับ
2. General-Purpose V2 Account, Azure Storage Account ชนิดนี้รองรับ Azure Storage Types เหมือนกับ General-Purpose V1 ครับ แต่มีข้อแตกต่างหลายอย่าง เช่น รูปแบบของการ Replications, Access Tiers, เป็นต้น
3. Blob Storage Account, Azure Storage Account ชนิดนี้มีความแตกต่างจาก Storage Accounts ทั้ง 2 แบบข้างต้นคือ รองรับ Azure Storage Type แบบเดียวคือ Blob (Block Blob และ Append Blob), เรื่องของการ Replications, และ Access Tiers ครับ
รูปด้านล่างเป็นรูปที่แสดงถึงรายละเอียดการเปรียบเทียบของ Azure Storage Accounts ครับ
Azure Storage Types
หลังจากเลือก Azure Storage Account ว่าจะเป็นแบบใดแล้ว สิ่งต่อมาที่จะต้องทำการพิจารณาเลือกคือ Azure Storage Types ซึ่งมีชนิดต่างๆ ทั้งหมด 5 ชนิด ดังนี้
1. Blob Storage, เป็น Storage ที่สามารถเก็บข้อมูลได้ทุกชนิด เช่น รูปภาพ, วิดีโอ, Virtual Machines, เป็นต้น โดยเจ้า Blob Storage นี้จะมีความคล้ายคลึงกับ AWS S3 ครับ ข้อมูลต่างๆ ที่เก็บใน Blob Storage สามารถเข้าถึงจากที่ใดก้อได้ครับ โดยผ่านทาง URLs, REST Interfaces, Azure SDKs ครับ โดย Blob Storage จะแบ่งออกเป็น 3 ชนิดย่อยๆ ดังนี้ครับ
1.1 Block Blob, ใช้เก็บข้อมูลที่เป็น Generic Files ต่างๆ เช่น .doc, .xls, .txt, .png, jp, และอื่นๆ เป็นต้น
1.2 Append Blob, ใช้เก็บข้อมูลที่เป็น Log Files
1.3 Page Blob, ใช้เก็บข้อมูลที่เป็น .VHDs Files หรือเก็บ Virtual Machines
2. File Storage, เป็น Storage ที่อยู่ในรูปแบบของ Files Share โดยสามารถเข้าถึงได้ผ่านทาง SMB Protocol ครับ นั่นหมายความว่าท่านผู้อ่านสามารถใช้ Storage ชนิดนี้ (File Storage) ทำ File Sharing ให้ผู้ใช้งานเข้ามาใช้งานได้ครับ ตัวของ File Storage จะมีความคล้ายคลึงกับ Elastic File Service (EFS) ของ AWS ครับ
3. Queue Storage, เป็น Storage ที่เอาไว้จัดเก็บ Messages ต่างๆ สำหรับ Applications ครับ โดยสามารถเข้าถึงจากที่ใดก้อได้ครับ เปรียบเทียบได้กับ SQS ของ AWS ครับ
4. Table Storage, เป็น Storage ที่เอาไว้จัดเก็บข้อมูลที่เป็น Structured Data หรือเก็บข้อมูลที่เป็น Non-Relational ครับ หรือจะเรียกว่า Table Storage คือ NoSQL DataStore ก็ได้ครับ ตัวอย่างเช่น Azure Cosmos DB ครับ เปรียบเทียบได้กับ DynamoDB ของ AWS ครับ
5. Disk Storage, หรือจะเรียกว่า "Azure Managed Disks" ก็ได้ครับ โดย Storage ชนิดนี้ทาง Microsoft ออกแบบมาเพื่อใช้งานกับ Azure Virtual Machines โดยตรงเลยครับ เพราะทำให้การบริหารและจัดการ Disks มีความง่ายและมีประสิทธิภาพมากขึ้นครับ โดยมี Options ให้เลือกดังนี้ครับ
- Standard Disks, มันเป็น Traditional HDD หรือจะเรียกว่าเป็น HDD ปรกติที่ใช้งานทั่วไปครับ มีราคาถูก
- Premium Disks, มันเป็น Solid State Disk (SSD) ครับ เหมาะสำหรับนำไปใช้งานกับ Azure Virtual Machines เพื่อเพิ่มความรวดเร็วและประสิทธิภาพในการทำงานครับ
Azure Storage Replications
เรื่องต่อมาที่จะต้องทำการพิจารณาคือ เรื่องของ Storage Replication ครับ โดย Azure Storage มีรูปแบบของการ Replication ให้เลือกทั้งหมด 4 รูปแบบ ดังนี้ครับ
Locally-Redundant Storage (LRS), LRS จะทำการ Replicates ข้อมูลของเรา 3 ชุด แล้วเก็บไว้ใน Azure Data Center ที่ข้อมูลเราถูกเก็บอยู่ครับ
Zone-Redundant Storage (ZRS), ZRS จะทำการ Replicates 3 ชุด ที่ Azure Data Center ที่ข้อมูลเราถูกเก็บอยู่ซึ่งก็คือ LRS บวกกับจะทำการ Replicates อีก 3 ชุดไปเก็บที่ Azure Data Center อื่นๆ ที่อยู่ภายใน Azure Regions เดียวกัน
Geo-Redundant Storage, GRS จะทำการ Replicates ข้อมูล 3 ชุดไปเก็บใน Azure Regions เดียวกันและจะทำการ Replicates ข้อมูลอีก 3 ชุดไปเก็บใน Azure Regions อื่นๆ
Read-Access Geo-Redundant Storage (RA GRS), GRS จะทำการ Replicates ข้อมูล 3 ชุดไปเก็บใน Azure Regions เดียวกันและจะทำการ Replicates ข้อมูลอีก 3 ชุดไปเก็บใน Azure Regions อื่นๆ
เอาล่ะครับ เมื่อมาถึงตรงนี้ผมเชื่อว่าท่านผู้อ่านทุกท่านน่าจะมีความเข้าใจและรู้จักกับ Azure Storage มากยิ่งขึ้นแล้วใช่มั๊ยครับ ดังนั้นก็พร้อมที่จะทำการสร้าง Azure Storage กันแล้วล่ะครับ โดยสิ่งแรกที่จะต้องทำการสร้าง คือ การสร้าง Azure Storage Account ครับ ส่วนวิธีการสร้าง Azure Storage นั้นมีให้เลือกหลายวิธีครับ ไม่ว่าจะเป็น Azure Portal, PowerShell, และอื่นๆ เป็นต้น รูปด้านล่าง เป็นรูปที่แสดงถึงการสร้าง Azure Storage ผ่านทาง Azure Portal ครับ
จากนั้นให้ทำการคลิ๊ก Create เพื่อทำการสร้าง Storage Account ครับ โดยท่านผู้อ่านจะต้องทำการกำหนดค่า Settings ดังที่เห็นจากรูปด้านล่างครับ
รายละเอียดสำหรับค่า Settings ผมได้อธิบายไว้ในตอนต้นแล้วครับ ในส่วนของค่า Settings ต่อมา ผมกำหนดตามรูปด้านล่างครับ
จากนั้นในส่วนที่เหลือ ผมใช้ค่า Default ทั้งหมด แล้วคลิ๊ก Create เพื่อทำการสร้าง Storage Account ครับ ซึ่งจะใช้เวลาไม่นานครับผม และเมื่อสร้างเสร็จแล้ว ผมจะพาท่านผู้อ่านไปดูหน้าตาของ Azure Storage Account ที่ได้สร้างขึ้นนั้น หน้าตาจะเป็น ดังรูปด้านล่างครับ
จากนั้นในขั้นตอนต่อไปท่านผู้อ่านสามารถเลือก Azure Storage Types ได้เลยครับ ว่าจะใช้ชนิดใด เช่น Blobs Files, Queues, และ Tables ครับ มาถึงตรงนี้ท่านผู้อ่านจะเห็นว่าวิธีการสร้าง Azure Storage และ Storage Account ไม่ได้มีขั้นตอนยุ่งยากอะไรเลยใช่มั๊ยครับ เอาล่ะครับที่ผ่านมาผมได้อธิบายเพื่อเป็นการปูพื้นฐานกันก่อนนะครับ ตอนหน้าผมจะพาท่านผู้อ่านเข้าสู่เนื้อหาของการป้องกัน Azure Storage ครับผม…..
หรือสรุปง่ายๆ ก็คือ ไม่ว่าท่านผู้อ่านจะใช้ Services หรือ Features ใดๆ ของ Microsoft Azure ก็จะต้องเกี่ยวข้องกับ Azure Storage ไม่ว่าจะเป็นทางตรงหรือทางอ้อมครับ เพราะที่ๆ สำหรับเก็บข้อมูลต่างๆ นั้น สุดท้ายก็จะมาเก็บไว้ที่ Azure Storage ครับ ดังนั้นสิ่งหนึ่งที่ไม่ควรมองข้ามหรือละเลย คือ การป้องกันข้อมูลเมื่อองค์กรมีการใช้งาน Services หรือ Features ต่างๆ ของ Microsoft Azure แล้วจัดเก็บไว้ใน Azure Storage ครับ
สำหรับท่านผู้อ่านท่านใดอยากรู้จักกับ Azure Storage มากกว่านี้ ผมแนะนำให้ท่านผู้อ่านไปหาบทความก่อนหน้านี้ของผม ซึ่งผมได้เขียนเรื่องราวของ Azure Storage เอาไว้ทั้งหมด 2 ตอนด้วยกันครับ แล้วค่อยมาอ่านบทความนี้ต่อนะครับ เพื่อจะได้เข้าใจภาพรวมและเรื่องราวของ Azure Storage มากขึ้นครับ เพราะบทความของผมตอนนี้จะเน้นที่เรื่องของการ Securing Azure Storage ครับ โดยผมบทความตอนนี้ของผมจะเป็นตอนที่ 1 สำหรับเรื่องราวของการ Securing Azure Storage
ดังนั้นผู้ที่จะเข้ามาดูแลระบบต่างๆ ที่รันและทำงานอยู่บน Microsoft Azure จะต้องทราบถึงคอนเซปและการทำงานของ Azure Storage ก่อน จากนั้นค่อยมาพิจารณาแนวและวิธีการป้องกัน Azure Storage ครับผม สำหรับท่านผู้อ่านท่านใดยังไม่รู้จักกับ Azure Storage มาก่อน ผมขออธิบายคอนเซปของ Azure Storage ตลอดจนรายละเอียดต่างๆ ที่จะต้องทำความรู้จักและเข้าใจก่อนที่จะเริ่มสร้างและใช้งาน ดังนี้ครับ
รู้จักกับ Azure Storage
Azure Storage คือ Microsoft-Managed Cloud Service ที่ทาง Microsoft เตรียมเอาให้กับลูกค้าใช้งานสำหรับการเก็บข้อมูลต่างๆ ไม่ว่าจะเป็นข้อมูลในรูปแบบ Structured Data หรือ Unstructured Data ก็ตาม โดย Storage ที่ทาง Microsoft เตรียมเอาให้บริการนั้น จะรองรับในเรื่องของ High Availability (HA), Durability, Security, และ Redundancy ครับ
Azure Storage Accounts
และก่อนที่จะเริ่มใช้งาน Azure Storage เพื่อจัดเก็บข้อมูลต่างๆ ท่านผู้อ่านจะต้องทำการสร้างสิ่งหนึ่งที่เรียกว่า "Azure Storage Account" ครับ โดยมีให้เลือก 3 รูปแแบบ คือ
1. General-Purpose V1 Account, Azure Storage Account ชนิดนี้รองรับ Azure Storage Types ได้ หลากหลายรูปแบบ เช่น Blobs, Files, Queues, และ Tables ครับ
2. General-Purpose V2 Account, Azure Storage Account ชนิดนี้รองรับ Azure Storage Types เหมือนกับ General-Purpose V1 ครับ แต่มีข้อแตกต่างหลายอย่าง เช่น รูปแบบของการ Replications, Access Tiers, เป็นต้น
3. Blob Storage Account, Azure Storage Account ชนิดนี้มีความแตกต่างจาก Storage Accounts ทั้ง 2 แบบข้างต้นคือ รองรับ Azure Storage Type แบบเดียวคือ Blob (Block Blob และ Append Blob), เรื่องของการ Replications, และ Access Tiers ครับ
รูปด้านล่างเป็นรูปที่แสดงถึงรายละเอียดการเปรียบเทียบของ Azure Storage Accounts ครับ
Azure Storage Types
หลังจากเลือก Azure Storage Account ว่าจะเป็นแบบใดแล้ว สิ่งต่อมาที่จะต้องทำการพิจารณาเลือกคือ Azure Storage Types ซึ่งมีชนิดต่างๆ ทั้งหมด 5 ชนิด ดังนี้
1. Blob Storage, เป็น Storage ที่สามารถเก็บข้อมูลได้ทุกชนิด เช่น รูปภาพ, วิดีโอ, Virtual Machines, เป็นต้น โดยเจ้า Blob Storage นี้จะมีความคล้ายคลึงกับ AWS S3 ครับ ข้อมูลต่างๆ ที่เก็บใน Blob Storage สามารถเข้าถึงจากที่ใดก้อได้ครับ โดยผ่านทาง URLs, REST Interfaces, Azure SDKs ครับ โดย Blob Storage จะแบ่งออกเป็น 3 ชนิดย่อยๆ ดังนี้ครับ
1.1 Block Blob, ใช้เก็บข้อมูลที่เป็น Generic Files ต่างๆ เช่น .doc, .xls, .txt, .png, jp, และอื่นๆ เป็นต้น
1.2 Append Blob, ใช้เก็บข้อมูลที่เป็น Log Files
1.3 Page Blob, ใช้เก็บข้อมูลที่เป็น .VHDs Files หรือเก็บ Virtual Machines
2. File Storage, เป็น Storage ที่อยู่ในรูปแบบของ Files Share โดยสามารถเข้าถึงได้ผ่านทาง SMB Protocol ครับ นั่นหมายความว่าท่านผู้อ่านสามารถใช้ Storage ชนิดนี้ (File Storage) ทำ File Sharing ให้ผู้ใช้งานเข้ามาใช้งานได้ครับ ตัวของ File Storage จะมีความคล้ายคลึงกับ Elastic File Service (EFS) ของ AWS ครับ
3. Queue Storage, เป็น Storage ที่เอาไว้จัดเก็บ Messages ต่างๆ สำหรับ Applications ครับ โดยสามารถเข้าถึงจากที่ใดก้อได้ครับ เปรียบเทียบได้กับ SQS ของ AWS ครับ
4. Table Storage, เป็น Storage ที่เอาไว้จัดเก็บข้อมูลที่เป็น Structured Data หรือเก็บข้อมูลที่เป็น Non-Relational ครับ หรือจะเรียกว่า Table Storage คือ NoSQL DataStore ก็ได้ครับ ตัวอย่างเช่น Azure Cosmos DB ครับ เปรียบเทียบได้กับ DynamoDB ของ AWS ครับ
5. Disk Storage, หรือจะเรียกว่า "Azure Managed Disks" ก็ได้ครับ โดย Storage ชนิดนี้ทาง Microsoft ออกแบบมาเพื่อใช้งานกับ Azure Virtual Machines โดยตรงเลยครับ เพราะทำให้การบริหารและจัดการ Disks มีความง่ายและมีประสิทธิภาพมากขึ้นครับ โดยมี Options ให้เลือกดังนี้ครับ
- Standard Disks, มันเป็น Traditional HDD หรือจะเรียกว่าเป็น HDD ปรกติที่ใช้งานทั่วไปครับ มีราคาถูก
- Premium Disks, มันเป็น Solid State Disk (SSD) ครับ เหมาะสำหรับนำไปใช้งานกับ Azure Virtual Machines เพื่อเพิ่มความรวดเร็วและประสิทธิภาพในการทำงานครับ
Azure Storage Replications
เรื่องต่อมาที่จะต้องทำการพิจารณาคือ เรื่องของ Storage Replication ครับ โดย Azure Storage มีรูปแบบของการ Replication ให้เลือกทั้งหมด 4 รูปแบบ ดังนี้ครับ
Locally-Redundant Storage (LRS), LRS จะทำการ Replicates ข้อมูลของเรา 3 ชุด แล้วเก็บไว้ใน Azure Data Center ที่ข้อมูลเราถูกเก็บอยู่ครับ
Zone-Redundant Storage (ZRS), ZRS จะทำการ Replicates 3 ชุด ที่ Azure Data Center ที่ข้อมูลเราถูกเก็บอยู่ซึ่งก็คือ LRS บวกกับจะทำการ Replicates อีก 3 ชุดไปเก็บที่ Azure Data Center อื่นๆ ที่อยู่ภายใน Azure Regions เดียวกัน
Geo-Redundant Storage, GRS จะทำการ Replicates ข้อมูล 3 ชุดไปเก็บใน Azure Regions เดียวกันและจะทำการ Replicates ข้อมูลอีก 3 ชุดไปเก็บใน Azure Regions อื่นๆ
Read-Access Geo-Redundant Storage (RA GRS), GRS จะทำการ Replicates ข้อมูล 3 ชุดไปเก็บใน Azure Regions เดียวกันและจะทำการ Replicates ข้อมูลอีก 3 ชุดไปเก็บใน Azure Regions อื่นๆ
เอาล่ะครับ เมื่อมาถึงตรงนี้ผมเชื่อว่าท่านผู้อ่านทุกท่านน่าจะมีความเข้าใจและรู้จักกับ Azure Storage มากยิ่งขึ้นแล้วใช่มั๊ยครับ ดังนั้นก็พร้อมที่จะทำการสร้าง Azure Storage กันแล้วล่ะครับ โดยสิ่งแรกที่จะต้องทำการสร้าง คือ การสร้าง Azure Storage Account ครับ ส่วนวิธีการสร้าง Azure Storage นั้นมีให้เลือกหลายวิธีครับ ไม่ว่าจะเป็น Azure Portal, PowerShell, และอื่นๆ เป็นต้น รูปด้านล่าง เป็นรูปที่แสดงถึงการสร้าง Azure Storage ผ่านทาง Azure Portal ครับ
จากนั้นให้ทำการคลิ๊ก Create เพื่อทำการสร้าง Storage Account ครับ โดยท่านผู้อ่านจะต้องทำการกำหนดค่า Settings ดังที่เห็นจากรูปด้านล่างครับ
รายละเอียดสำหรับค่า Settings ผมได้อธิบายไว้ในตอนต้นแล้วครับ ในส่วนของค่า Settings ต่อมา ผมกำหนดตามรูปด้านล่างครับ
จากนั้นในส่วนที่เหลือ ผมใช้ค่า Default ทั้งหมด แล้วคลิ๊ก Create เพื่อทำการสร้าง Storage Account ครับ ซึ่งจะใช้เวลาไม่นานครับผม และเมื่อสร้างเสร็จแล้ว ผมจะพาท่านผู้อ่านไปดูหน้าตาของ Azure Storage Account ที่ได้สร้างขึ้นนั้น หน้าตาจะเป็น ดังรูปด้านล่างครับ
จากนั้นในขั้นตอนต่อไปท่านผู้อ่านสามารถเลือก Azure Storage Types ได้เลยครับ ว่าจะใช้ชนิดใด เช่น Blobs Files, Queues, และ Tables ครับ มาถึงตรงนี้ท่านผู้อ่านจะเห็นว่าวิธีการสร้าง Azure Storage และ Storage Account ไม่ได้มีขั้นตอนยุ่งยากอะไรเลยใช่มั๊ยครับ เอาล่ะครับที่ผ่านมาผมได้อธิบายเพื่อเป็นการปูพื้นฐานกันก่อนนะครับ ตอนหน้าผมจะพาท่านผู้อ่านเข้าสู่เนื้อหาของการป้องกัน Azure Storage ครับผม…..
วันพฤหัสบดีที่ 11 ตุลาคม พ.ศ. 2561
รู้จักกับ Azure Security Center (ASC)
สวัสดีครับท่านผู้อ่านทุกท่าน ช่วงเวลาที่ผ่านมาจนกระทั่งถึงวันนี้มีหลายๆ องค์กรที่ใช้งานบริการต่างๆ บน Cloud ไม่ว่าจะเป็นของ Microsoft, AWS, Google, และอื่นๆ แต่มีสิ่งหนึ่งที่หลายๆ องค์กรต้องการเมื่อถึงเวลาที่จะย้ายหรือสร้างระบบต่างๆ เพื่อใช้งานบน Cloud นั่นก็คือจะดำเนินการสร้างและจัดการอย่างไรให้เป็นไปตาม Best Practices เพื่อสร้างความปลอดภัยและเป็นไปตาม Compliance ต่างๆ ด้วย
และทั้งหมดนี้คือที่มาของบทความตอนนี้ของผมครับ ซึ่งจะเป็นเรื่องราวของ Service ตัวหนึ่งที่อยู่ใน Microsoft Azure ครับ โดย Service นี้สามารถทำการตรวจสอบ (Monitoring), การจัดการด้านความปลอดภัย (Security Management), การป้องกันภัยคุกคาม (Threat Protection), และอื่นๆ สำหรับ Resources ต่างๆ (เช่น Azure Virtual Machines, Azure Virtual Networks, Azure Storages, และอื่นๆ ที่รันและทำงานอยู่ใน Microsoft Azure), Workloads หรือระบบงานต่าๆ ที่รันอยู่ใน On-Premise Data Center, รวมถึง Workloads หรือระบบงานต่างๆ ที่ทำงานอยู่ใน Cloud Providers อื่นๆ โดย Service ที่ว่านี้มีชื่อว่า "Azure Security Center" หรือเรียกสั้นๆ ว่า "ASC" ครับ
รู้จักกับ Azure Security Center (ASC)
Azure Security Center เป็น Service หนึ่งที่ให้บริการอยู่ใน Microsoft Azure ซึ่งตัวของ Azure Security Center นั้นจะเป็น Unified Security Management และ Advanced Threat Protection โดยมีหน้าที่ทำการตรวจสอบหรือ Monitor, การกำหนด Security Policy, การป้องกัน, ตลอดจนคำแนะนำต่างๆ สำหรับ Resources ต่างๆ เช่น Compute, Network, Storage, และอื่นๆ ที่รันและทำงานอยู่ใน Microsoft Azure, On-Premise Data Center, และ Cloud Providers อื่นๆ ให้มีความปลอดภัยจากความเสี่ยงและภัยคุกคามต่างๆ ครับ
ฟีเจอร์ต่างๆ ของ Azure Security Center
1. Centralized Policy Management
Azure Security Center สามารถสร้าง Policy เพื่อกำหนดมาตราฐาน (Standardization) ให้กับ Workloads หรือระบบงานต่างๆ ไม่ว่าจะอยู่ใน Microsoft Azure, On-Premise, และ Cloud Providers อื่นๆ โดยในส่วนของ Centralized Policy Management จะประกอบไปด้วยส่วนต่างๆ ให้เราสามารถกำหนดค่า Settings เช่น Data Collection คือการเก็บรวบรวมข้อมูลต่างๆ เช่น Logs, Machine Name, IP Address, และอื่นๆ เป็นต้น เพื่อนำเอาข้อมูลเหล่านี้มาทำ Log Analytics, การสร้างและกำหนด Security Policy, และ การกำหนด Email Notification และด้วยค่า Settings ดังกล่าว สามารถทำให้เราสามารถกำหนดค่าต่างๆ เช่น การเก็บรวบรวมข้อมูล (Collecting Data), การควบคุมและคำแนะนำ ตลอดจนการแจ้งเตือน
2. Recommendations
หลังจากที่ Azure Security Center ทำการรวบรวมข้อมูล (เช่น Logs) มาจาก Sources ต่างๆ เช่น Virtual Machines หลังจากนั้น Azure Security Center จะทำการวิเคราะห์และประเมิน เพื่อให้คำแนะนำ (Recommendations) เช่น ควรจะทำการเข้ารหัส Disks ของ Virtual Machines, ควรจะมีการกำหนดหรือใช้งาน MFA (Multi-Factor Authentications) สำหรับการเข้าถึง Resources ต่างๆ, ควรจะมีการกำหนดการเข้าถึง Virtual Machines (Just-In-Time VM Access) และอื่นๆ เป็นต้น
3. Just-In-Time VM Access
เป็นฟีเจอร์ในการป้องกันภัยคุกคาม (Threats) ต่างๆ เช่น Brute Force Attacks ด้วยการควบคุมและจัดการ การเข้าถึง Ports ต่างๆ ของ Virtual Machine โดยการกำหนด Rules สำหรับเข้าถึง Ports นั้นๆ ของ Virtual Machine เมื่อต้องการหรือจำเป็นเท่านั้น
4. Threat Intelligence & Intelligent Alerting
Threat Intelligenceใช้ Machine Learning เทคโนโลยีเข้ามาใช้ในการวิเคราะห์ข้อมูลที่ได้ทำการรวบรวมมาและการประเมินภัยคุกคามต่างๆ และใช้ Global Threat Intelligence ทำการค้นหาการจู่โจม (Attacking) และทำการแจ้งเตือน รวมถึงการนำเอา Windows Defender Advanced Threat Protection มาช่วยและปรับปรุงการทำProactive Security Alerting ให้มีประสิทธิภาพมากขึ้น
5. Adaptive Application Controls
เป็นฟีเจอร์ที่ช่วยในการลด (Mitigate) ภัยคุกคาม (Threats) ต่างๆ ที่จะเข้ามาจู่โจม Workloads หรือระบบงานขององค์กร โดยใช้ Whitelisting ซึ่งใช้เทคโนโลยี Machine Learning ซึ่งสามารถประยุกต์ใช้งานกับ Workloads หรือระบบงานต่างๆ
ดังนั้นหากท่านผู้อ่านต้องการใช้งาน Azure Security Center เริ่มต้นด้วยการที่ท่านผู้อ่านจะต้องมี Azure Subscription ก่อนนะครับ โดยทาง Microsoft Azure อนุญาตให้เราใช้งานในแบบ Trial หรือเรียกว่า Free Tierได้ก่อนครับ โดย Free-Tier, Azure Security Center จะทำการตรวจสอบหรือ Monitor Resources ต่างๆ เช่น Compute, Network, Storage, และ Application ที่อยู่ใน Microsoft Azure เท่านั้น ดังรูปด้านล่างครับ
ณ ขณะนี้ Azure Security Center มีให้เลือกใช้ 2 Tiers ครับ คือ Free และ Standard ครับ โดย Standard Tier จะมีความสามารถและฟีเจอร์มากกว่า Free Tier โดยท่านผู้อ่านสามารถทำการ Upgrade เป็น Standard Tier โดยทาง Microsoft Azure ให้ทดลองใช้งานฟรี 60 วัน สำหรับทดสอบการใช้งานฟีเจอร์ต่างๆ ดังรูปด้านล่างครับ
ในบทความนี้ผมเลือก Free Tier ครับ โดยผมทำการคลิ็กที่ Start Trial เพื่อเป็นการเริ่มต้นการใช้งาน ASC ครับและสำหรับสิ่งแรกที่ผมจะพาท่านผู้อ่านไปดูกันคือ Dashboard ของ Azure Security Center ครับ ดังรูป ในการจัดการและใช้งานต่างๆ ใน Azure Security Center เช่น การกำหนด Security Policy, Threat Protection, Recommendation, และอื่นๆ เป็นต้น ท่านผู้อ่านจะต้องใช้ Dashboard นี้ครับ
Azure Security Center Architecture
หัวข้อต่อมา ผมจะพาท่านผู้อ่านไปทำความรู้จักกับ Architecture ของ Azure Security Center กันครับ โดยเมื่อผมต้องการใช้งาน Azure Security Center ทำการตรวจสอบหรือ Monitor Resources ต่างๆ ใน Microsoft Azure, On-Premises, และ Cloud Providers อื่นๆ ดังรูป
จากรูปด้านบนแสดงให้เห็นว่า Azure Security Center นั้นใช้ "Microsoft Monitoring Agent" ซึ่งเป็น Agent ตัวเดียวกันกับที่ใช้ใน Operations Management Suite (OMS) และ Log Analytics นั่นหมายความว่าจะต้องทำการติดตั้ง Microsoft Monitoring Agent ไปยัง Virtual Machines ที่ต้องการให้ Azure Security Center ทำการตรวจสอบครับ
และทั้งหมดนี้เป็นเรื่องราวของ Azure Security Center ที่ผมนำมาให้ท่านผู้อ่านได้ทำความรู้จักกันก่อนครับ และพบกับเรื่องราวของ Azure Security Center ในตอนต่อไป เร็วๆ นี้แน่นอนครับผม…..
และทั้งหมดนี้คือที่มาของบทความตอนนี้ของผมครับ ซึ่งจะเป็นเรื่องราวของ Service ตัวหนึ่งที่อยู่ใน Microsoft Azure ครับ โดย Service นี้สามารถทำการตรวจสอบ (Monitoring), การจัดการด้านความปลอดภัย (Security Management), การป้องกันภัยคุกคาม (Threat Protection), และอื่นๆ สำหรับ Resources ต่างๆ (เช่น Azure Virtual Machines, Azure Virtual Networks, Azure Storages, และอื่นๆ ที่รันและทำงานอยู่ใน Microsoft Azure), Workloads หรือระบบงานต่าๆ ที่รันอยู่ใน On-Premise Data Center, รวมถึง Workloads หรือระบบงานต่างๆ ที่ทำงานอยู่ใน Cloud Providers อื่นๆ โดย Service ที่ว่านี้มีชื่อว่า "Azure Security Center" หรือเรียกสั้นๆ ว่า "ASC" ครับ
รู้จักกับ Azure Security Center (ASC)
Azure Security Center เป็น Service หนึ่งที่ให้บริการอยู่ใน Microsoft Azure ซึ่งตัวของ Azure Security Center นั้นจะเป็น Unified Security Management และ Advanced Threat Protection โดยมีหน้าที่ทำการตรวจสอบหรือ Monitor, การกำหนด Security Policy, การป้องกัน, ตลอดจนคำแนะนำต่างๆ สำหรับ Resources ต่างๆ เช่น Compute, Network, Storage, และอื่นๆ ที่รันและทำงานอยู่ใน Microsoft Azure, On-Premise Data Center, และ Cloud Providers อื่นๆ ให้มีความปลอดภัยจากความเสี่ยงและภัยคุกคามต่างๆ ครับ
ฟีเจอร์ต่างๆ ของ Azure Security Center
1. Centralized Policy Management
Azure Security Center สามารถสร้าง Policy เพื่อกำหนดมาตราฐาน (Standardization) ให้กับ Workloads หรือระบบงานต่างๆ ไม่ว่าจะอยู่ใน Microsoft Azure, On-Premise, และ Cloud Providers อื่นๆ โดยในส่วนของ Centralized Policy Management จะประกอบไปด้วยส่วนต่างๆ ให้เราสามารถกำหนดค่า Settings เช่น Data Collection คือการเก็บรวบรวมข้อมูลต่างๆ เช่น Logs, Machine Name, IP Address, และอื่นๆ เป็นต้น เพื่อนำเอาข้อมูลเหล่านี้มาทำ Log Analytics, การสร้างและกำหนด Security Policy, และ การกำหนด Email Notification และด้วยค่า Settings ดังกล่าว สามารถทำให้เราสามารถกำหนดค่าต่างๆ เช่น การเก็บรวบรวมข้อมูล (Collecting Data), การควบคุมและคำแนะนำ ตลอดจนการแจ้งเตือน
2. Recommendations
หลังจากที่ Azure Security Center ทำการรวบรวมข้อมูล (เช่น Logs) มาจาก Sources ต่างๆ เช่น Virtual Machines หลังจากนั้น Azure Security Center จะทำการวิเคราะห์และประเมิน เพื่อให้คำแนะนำ (Recommendations) เช่น ควรจะทำการเข้ารหัส Disks ของ Virtual Machines, ควรจะมีการกำหนดหรือใช้งาน MFA (Multi-Factor Authentications) สำหรับการเข้าถึง Resources ต่างๆ, ควรจะมีการกำหนดการเข้าถึง Virtual Machines (Just-In-Time VM Access) และอื่นๆ เป็นต้น
3. Just-In-Time VM Access
เป็นฟีเจอร์ในการป้องกันภัยคุกคาม (Threats) ต่างๆ เช่น Brute Force Attacks ด้วยการควบคุมและจัดการ การเข้าถึง Ports ต่างๆ ของ Virtual Machine โดยการกำหนด Rules สำหรับเข้าถึง Ports นั้นๆ ของ Virtual Machine เมื่อต้องการหรือจำเป็นเท่านั้น
4. Threat Intelligence & Intelligent Alerting
Threat Intelligenceใช้ Machine Learning เทคโนโลยีเข้ามาใช้ในการวิเคราะห์ข้อมูลที่ได้ทำการรวบรวมมาและการประเมินภัยคุกคามต่างๆ และใช้ Global Threat Intelligence ทำการค้นหาการจู่โจม (Attacking) และทำการแจ้งเตือน รวมถึงการนำเอา Windows Defender Advanced Threat Protection มาช่วยและปรับปรุงการทำProactive Security Alerting ให้มีประสิทธิภาพมากขึ้น
5. Adaptive Application Controls
เป็นฟีเจอร์ที่ช่วยในการลด (Mitigate) ภัยคุกคาม (Threats) ต่างๆ ที่จะเข้ามาจู่โจม Workloads หรือระบบงานขององค์กร โดยใช้ Whitelisting ซึ่งใช้เทคโนโลยี Machine Learning ซึ่งสามารถประยุกต์ใช้งานกับ Workloads หรือระบบงานต่างๆ
ดังนั้นหากท่านผู้อ่านต้องการใช้งาน Azure Security Center เริ่มต้นด้วยการที่ท่านผู้อ่านจะต้องมี Azure Subscription ก่อนนะครับ โดยทาง Microsoft Azure อนุญาตให้เราใช้งานในแบบ Trial หรือเรียกว่า Free Tierได้ก่อนครับ โดย Free-Tier, Azure Security Center จะทำการตรวจสอบหรือ Monitor Resources ต่างๆ เช่น Compute, Network, Storage, และ Application ที่อยู่ใน Microsoft Azure เท่านั้น ดังรูปด้านล่างครับ
ณ ขณะนี้ Azure Security Center มีให้เลือกใช้ 2 Tiers ครับ คือ Free และ Standard ครับ โดย Standard Tier จะมีความสามารถและฟีเจอร์มากกว่า Free Tier โดยท่านผู้อ่านสามารถทำการ Upgrade เป็น Standard Tier โดยทาง Microsoft Azure ให้ทดลองใช้งานฟรี 60 วัน สำหรับทดสอบการใช้งานฟีเจอร์ต่างๆ ดังรูปด้านล่างครับ
ในบทความนี้ผมเลือก Free Tier ครับ โดยผมทำการคลิ็กที่ Start Trial เพื่อเป็นการเริ่มต้นการใช้งาน ASC ครับและสำหรับสิ่งแรกที่ผมจะพาท่านผู้อ่านไปดูกันคือ Dashboard ของ Azure Security Center ครับ ดังรูป ในการจัดการและใช้งานต่างๆ ใน Azure Security Center เช่น การกำหนด Security Policy, Threat Protection, Recommendation, และอื่นๆ เป็นต้น ท่านผู้อ่านจะต้องใช้ Dashboard นี้ครับ
Azure Security Center Architecture
หัวข้อต่อมา ผมจะพาท่านผู้อ่านไปทำความรู้จักกับ Architecture ของ Azure Security Center กันครับ โดยเมื่อผมต้องการใช้งาน Azure Security Center ทำการตรวจสอบหรือ Monitor Resources ต่างๆ ใน Microsoft Azure, On-Premises, และ Cloud Providers อื่นๆ ดังรูป
จากรูปด้านบนแสดงให้เห็นว่า Azure Security Center นั้นใช้ "Microsoft Monitoring Agent" ซึ่งเป็น Agent ตัวเดียวกันกับที่ใช้ใน Operations Management Suite (OMS) และ Log Analytics นั่นหมายความว่าจะต้องทำการติดตั้ง Microsoft Monitoring Agent ไปยัง Virtual Machines ที่ต้องการให้ Azure Security Center ทำการตรวจสอบครับ
และทั้งหมดนี้เป็นเรื่องราวของ Azure Security Center ที่ผมนำมาให้ท่านผู้อ่านได้ทำความรู้จักกันก่อนครับ และพบกับเรื่องราวของ Azure Security Center ในตอนต่อไป เร็วๆ นี้แน่นอนครับผม…..
วันอังคารที่ 11 กันยายน พ.ศ. 2561
รู้จักกับ Shielded Virtual Machines ใน Windows Server 2016 และ 2019
สวัสดีครับท่านผู้อ่านทุกท่าน สำหรับบทความตอนนี้ของผมจะเป็นเรื่องราวของฟีเจอร์หนึ่งที่อยู่ใน Windows Server 2016 และรวมถึงใน Windows Server 2019 ด้วยครับ โดยฟีเจอร์ที่ว่านี้มีชื่อว่า "Shielded Virtual Machines" หรือผมขอเรียกสั้นว่า Shielded VMs นะครับ โดยฟีเจอร์ดังกล่าวนี้จะทำหน้าที่ในการปกป้อง Virtual Machines ที่รันและทำงานอยู่ใน Hyper-V Servers ครับ เรื่องราวของ Shielded VMs จะเป็นอย่างไร เชิญติดตามก้นได้เลยครับผม
Shielded Virtual Machines (Shielded VMs) คืออะไร?
ก่อนอื่นเลยผมต้องขออนุญาตอธิบายถึงที่มาที่ไปกันก่อนนะครับ จากนั้นผมจะพาท่านผู้อ่านไปทำความรู้จักกับ Shielded VMs, โดยผมขอเริ่มจากดาต้าเซ็นเตอร์ขององค์กรต่างๆ ที่มีอยู่ทุกวันนี้ ส่วนใหญ่ได้มีการนำเอา Virtualization เทคโนโลยีเข้ามาใช้งาน เช่น VMware, Microsoft, Citrix, หรือยี่ห้ออื่นๆ โดยประโยชน์ที่ได้รับจากการนำเอาเทคโนโลยีดังกล่าวมาใช้งานมีมากมายครับ เช่น
- ทำให้ใช้งานทรัพยากรเครื่อง (System Resources) ได้อย่างเต็มประสิทธิภาพ
- ระบบต่างๆ ที่รันอยู่ใน Virtual Machines ไม่ขึ้นหรือไม่ผูกกับ Hardware นั่นหมายความว่า สามารถนำเอา
Virtual Machines ไปรันและทำงานที่ Hardware ใดก้อได้
- จากข้อที่แล้วส่งผลให้การดูแลและบำรุงรักษาทำได้สะดวกและง่ายมากขึ้น
- ประหยัดค่าใช้จ่ายในการดูแลรักษา
สิ่งเหล่านี้คือตัวอย่างของประโยชน์ที่จะได้รับจาก Virtualization เทคโนโลยีครับ แต่มีสิ่งหนึ่งที่ไม่อาจมองข้ามไปได้และถือว่าเป็นเรื่องที่สำคัญมากที่สุดเรื่องหนึ่งคือ เรื่องของความปลอดภัยสำหรับ Virtualization (Virtualization Security) จากจุดนี้เองทาง Microsoft ได้มีการลงทุนและพัฒนา ตลอดจนหาแนวทางที่จะทำการปกป้อง Virtual Machines รวมถึง Hyper-V Hosts ที่ Virtual Machines เหล่านั้นรันและทำงานอยู่ ให้รอดพ้นจากภัยคุกคามต่างๆ เช่น Malicious Software ที่ทำถูกรันขึ้นมาเพื่อทำการ Compromise Hyper-Hosts, การเข้าถึง Virtual Machines แล้วทำการ Copy ไฟล์ของ Virtual Machines (VHDX) และอื่นๆ เป็นต้นครับ เพราะภัยคุกคามเหล่านี้ต้องการที่จะเข้าถึงตัวของ Hyper-V Hosts จากนั้นก็จะเข้าถึง Virtual Machines ต่างๆ ที่รันอยู่ใน Hyper-V Hosts นั้นๆ นั่นหมายความว่า ระะบบต่างๆ ที่รันอยู่ใน Virtual Machines เช่น Domain Controllers, File Servers, HR Servers, Database Servers, และอื่นๆ เป็นต้น ก็จะตกอยู่ในอันตราย และสำคัญที่สุดคือ ข้อมูลขององค์กรก็จะไปตกอยู่ในมือของผู้ไม่หวังดีครับ
จากเมื่อซักครู่ที่ผมอธิบายไปนั้น สิ่งหนึ่งที่ผมจะพยายามชี้ให้ท่านผู้อ่านได้เห็นคือ ตัวของ Virtual Machines นั้นเป็นเป้าหมายหลักของภัยคุกคามเหล่านี้ครับ เพราะสามารถเข้าถึงได้ง่ายครับ เพราะ Virtual Machines ที่รันและทำงานอยู่ใน Hyper-V นั้น ถ้ามองอีกมุมหนึ่ง Virtual Machines เหล่านี้ก็เป็นเพียงแค่ไฟล์ธรรมดาไฟล์หนึ่งที่เก็บอยู่ใน Server ครับ ผมกำลังพูดถึง ไฟล์นามสกุล VHD และ VHDX ของ Hyper-V ครับ ซึ่งผมสามารถทำการ Copy ไฟล์ดังกล่าวใส่ใน External Hard Disks ของผมแล้วนำไปรันและทำงานที่อื่นๆ ได้ครับ
ซึ่งนั่นก็หมายความว่าข้อมูลขององค์กรเกิดรั่วไหลแล้วครับ ดังนั้นสิ่งที่ผู้ดูแลระบบหรือผู้ที่เกี่ยวข้องขององค์กรนั้นจะต้องคิดและวางแผนเพื่อหาทางป้องกัน Virtual Machines รวมถึง Hyper-V Hosts ได้อย่างไรครับ จากปัญหาดังกล่าวทาง Microsoft ได้เตรียมีฟีเจอร์ที่จะมาจัดการปัญหาดังกล่าวนี้ให้แล้วครับ โดยฟีเจอร์นี้จะอยู่ใน Windows Server 2016 และ Windows Server 2019 ด้วยครับ ฟีเจอร์ที่ว่านี้ก็คือ "Shielded Virtual Machines" ครับผม โดย Shielded VMs จะทำหน้าที่ในการปกป้อง Virtual Machines และ Hyper-V Hosts จากปัญหาที่ผมได้อธิบายไปก่อนหน้านี้ครับ
รู้จักกับ Guarded Fabric
Shielded VMs เป็นฟีเจอร์ที่ทำการปกป้อง Virtual Machines ที่เป็น Generation 2 หรือ Gen 2 ครับ ซึ่งมี Virtual TPM แล้วทำการเข้ารหัสหรือ Encryption โดยใช้ BitLocker ครับ โดย Virtual Machines ที่ถูกเข้ารหัสนั้น จะสามารถรันและทำงานอยู่ใน Hyper-V Hosts ที่ได้มีการ Approved แล้วเท่านั้นครับ โดยตัวที่จะมาจัดการปกป้องและทำให้ Hyper-V Hosts ปลอดภัย คือ "Host Guardian Service" หรือเรียกสั้นๆ ว่า HGS ซึ่งเป็น Role หนึ่งที่อยู่ใน Windows Server 2016 และ 2019 ครับ โดย HGS จะทำหน้าที่จัดการควบคุมและดูแล Hyper-V Hosts ที่ HGS ดูแลและควบคุมเท่านั้นที่จะสามารถรัน Shield VMs ได้ครับ
นั่นหมายความว่า HGS จะทำงานร่วมกับ Shielded VMs เพื่อทำการปกป้อง Virtual Machines และ Hyper-V Hosts ครับ โดยทั้ง Shielded VMs และ HGS จะเป็นส่วนประกอบอยู่ภายใต้สิ่งที่เรียกว่า "Guarded Fabric" ครับ โดย Guarded Fabric จะประกอบไปด้วยส่วนประกอบต่างๆ ดังรูปด้านล่างครับ
- 1 Host Guard Service (HGS) ซึ่งควรจะเป็น 3 Physical Servers และอยู่ภายใน Cluster
- 1 หรือมากกว่าสำหรับ Guarded Hosts ซึงก็คือ Hyper-V Servers ที่จะรัน Virtual Machines ต่างๆ แต่อยู่
ภายใต้การดูแลควบคุมของ HGS
- Shielded Virtua Machines ซึ่งก็คือ Virtual Machines ต่างๆ ที่ได้มีการเข้ารหัสและรันอยู่ใน Guarded Hosts
ดังนั้นเมื่อถึงเวลาใช้งาน, ผู้ใช้งานต้องการสร้าง Virtual Machines ใน Guarded Fabric, นั่นหมายความทั้ง Virtual Machines ที่กำลังจะถูกสร้างขึ้นภายใน Hyper-V Hosts ทั้งหมดจะอยู่ภายใต้การดูแลและปกป้องจาก HGS ครับ สำหรับ HGS นั้นจะจัดเตรียม 2 Services สำหรับการปกป้อง Hyper-V Hosts คือ
- Trusted Attestation Service (ใช้ TPM)
- Key Attestation Service (ใช้ Asymmetric Key Pairs)
ทาง Microsoft แนะนำว่าให้ใช้ Trusted Attestation Service ครับ เพราะมีความปลอดภัยและแข็งแรงกว่าครับ แต่ตัวของ Hyper-V Hosts จะต้องมี TPM 2.0 นะครับ
และสุดท้าย ผมมีวิดีโอเกี่ยวกับเรื่องราวของ Shield VMs มาให้ท่านผู้อ่านได้เข้าไปชมกันด้วยครับ โดยวิดีโอนี้เป็นวิดีโอที่ทาง Microsoft ได้จัดทำขึ้นมาครับผม
และทั้งหมดนี้คือเรื่องราวของฟีเจอร์ Shielded Virtual Machines ครับ แต่ต้องบอกว่าเรื่องราวของ Shielded Virtual Machines ยังมีรายละเอียดอีกเยอะเลยครับ บทความของผมตอนนี้เป็นเพียงแค่นำมาให้ท่านผู้อ่านได้รู้จักเท่านั้นครับผม…..
Shielded Virtual Machines (Shielded VMs) คืออะไร?
ก่อนอื่นเลยผมต้องขออนุญาตอธิบายถึงที่มาที่ไปกันก่อนนะครับ จากนั้นผมจะพาท่านผู้อ่านไปทำความรู้จักกับ Shielded VMs, โดยผมขอเริ่มจากดาต้าเซ็นเตอร์ขององค์กรต่างๆ ที่มีอยู่ทุกวันนี้ ส่วนใหญ่ได้มีการนำเอา Virtualization เทคโนโลยีเข้ามาใช้งาน เช่น VMware, Microsoft, Citrix, หรือยี่ห้ออื่นๆ โดยประโยชน์ที่ได้รับจากการนำเอาเทคโนโลยีดังกล่าวมาใช้งานมีมากมายครับ เช่น
- ทำให้ใช้งานทรัพยากรเครื่อง (System Resources) ได้อย่างเต็มประสิทธิภาพ
- ระบบต่างๆ ที่รันอยู่ใน Virtual Machines ไม่ขึ้นหรือไม่ผูกกับ Hardware นั่นหมายความว่า สามารถนำเอา
Virtual Machines ไปรันและทำงานที่ Hardware ใดก้อได้
- จากข้อที่แล้วส่งผลให้การดูแลและบำรุงรักษาทำได้สะดวกและง่ายมากขึ้น
- ประหยัดค่าใช้จ่ายในการดูแลรักษา
สิ่งเหล่านี้คือตัวอย่างของประโยชน์ที่จะได้รับจาก Virtualization เทคโนโลยีครับ แต่มีสิ่งหนึ่งที่ไม่อาจมองข้ามไปได้และถือว่าเป็นเรื่องที่สำคัญมากที่สุดเรื่องหนึ่งคือ เรื่องของความปลอดภัยสำหรับ Virtualization (Virtualization Security) จากจุดนี้เองทาง Microsoft ได้มีการลงทุนและพัฒนา ตลอดจนหาแนวทางที่จะทำการปกป้อง Virtual Machines รวมถึง Hyper-V Hosts ที่ Virtual Machines เหล่านั้นรันและทำงานอยู่ ให้รอดพ้นจากภัยคุกคามต่างๆ เช่น Malicious Software ที่ทำถูกรันขึ้นมาเพื่อทำการ Compromise Hyper-Hosts, การเข้าถึง Virtual Machines แล้วทำการ Copy ไฟล์ของ Virtual Machines (VHDX) และอื่นๆ เป็นต้นครับ เพราะภัยคุกคามเหล่านี้ต้องการที่จะเข้าถึงตัวของ Hyper-V Hosts จากนั้นก็จะเข้าถึง Virtual Machines ต่างๆ ที่รันอยู่ใน Hyper-V Hosts นั้นๆ นั่นหมายความว่า ระะบบต่างๆ ที่รันอยู่ใน Virtual Machines เช่น Domain Controllers, File Servers, HR Servers, Database Servers, และอื่นๆ เป็นต้น ก็จะตกอยู่ในอันตราย และสำคัญที่สุดคือ ข้อมูลขององค์กรก็จะไปตกอยู่ในมือของผู้ไม่หวังดีครับ
จากเมื่อซักครู่ที่ผมอธิบายไปนั้น สิ่งหนึ่งที่ผมจะพยายามชี้ให้ท่านผู้อ่านได้เห็นคือ ตัวของ Virtual Machines นั้นเป็นเป้าหมายหลักของภัยคุกคามเหล่านี้ครับ เพราะสามารถเข้าถึงได้ง่ายครับ เพราะ Virtual Machines ที่รันและทำงานอยู่ใน Hyper-V นั้น ถ้ามองอีกมุมหนึ่ง Virtual Machines เหล่านี้ก็เป็นเพียงแค่ไฟล์ธรรมดาไฟล์หนึ่งที่เก็บอยู่ใน Server ครับ ผมกำลังพูดถึง ไฟล์นามสกุล VHD และ VHDX ของ Hyper-V ครับ ซึ่งผมสามารถทำการ Copy ไฟล์ดังกล่าวใส่ใน External Hard Disks ของผมแล้วนำไปรันและทำงานที่อื่นๆ ได้ครับ
ซึ่งนั่นก็หมายความว่าข้อมูลขององค์กรเกิดรั่วไหลแล้วครับ ดังนั้นสิ่งที่ผู้ดูแลระบบหรือผู้ที่เกี่ยวข้องขององค์กรนั้นจะต้องคิดและวางแผนเพื่อหาทางป้องกัน Virtual Machines รวมถึง Hyper-V Hosts ได้อย่างไรครับ จากปัญหาดังกล่าวทาง Microsoft ได้เตรียมีฟีเจอร์ที่จะมาจัดการปัญหาดังกล่าวนี้ให้แล้วครับ โดยฟีเจอร์นี้จะอยู่ใน Windows Server 2016 และ Windows Server 2019 ด้วยครับ ฟีเจอร์ที่ว่านี้ก็คือ "Shielded Virtual Machines" ครับผม โดย Shielded VMs จะทำหน้าที่ในการปกป้อง Virtual Machines และ Hyper-V Hosts จากปัญหาที่ผมได้อธิบายไปก่อนหน้านี้ครับ
รู้จักกับ Guarded Fabric
Shielded VMs เป็นฟีเจอร์ที่ทำการปกป้อง Virtual Machines ที่เป็น Generation 2 หรือ Gen 2 ครับ ซึ่งมี Virtual TPM แล้วทำการเข้ารหัสหรือ Encryption โดยใช้ BitLocker ครับ โดย Virtual Machines ที่ถูกเข้ารหัสนั้น จะสามารถรันและทำงานอยู่ใน Hyper-V Hosts ที่ได้มีการ Approved แล้วเท่านั้นครับ โดยตัวที่จะมาจัดการปกป้องและทำให้ Hyper-V Hosts ปลอดภัย คือ "Host Guardian Service" หรือเรียกสั้นๆ ว่า HGS ซึ่งเป็น Role หนึ่งที่อยู่ใน Windows Server 2016 และ 2019 ครับ โดย HGS จะทำหน้าที่จัดการควบคุมและดูแล Hyper-V Hosts ที่ HGS ดูแลและควบคุมเท่านั้นที่จะสามารถรัน Shield VMs ได้ครับ
นั่นหมายความว่า HGS จะทำงานร่วมกับ Shielded VMs เพื่อทำการปกป้อง Virtual Machines และ Hyper-V Hosts ครับ โดยทั้ง Shielded VMs และ HGS จะเป็นส่วนประกอบอยู่ภายใต้สิ่งที่เรียกว่า "Guarded Fabric" ครับ โดย Guarded Fabric จะประกอบไปด้วยส่วนประกอบต่างๆ ดังรูปด้านล่างครับ
- 1 Host Guard Service (HGS) ซึ่งควรจะเป็น 3 Physical Servers และอยู่ภายใน Cluster
- 1 หรือมากกว่าสำหรับ Guarded Hosts ซึงก็คือ Hyper-V Servers ที่จะรัน Virtual Machines ต่างๆ แต่อยู่
ภายใต้การดูแลควบคุมของ HGS
- Shielded Virtua Machines ซึ่งก็คือ Virtual Machines ต่างๆ ที่ได้มีการเข้ารหัสและรันอยู่ใน Guarded Hosts
ดังนั้นเมื่อถึงเวลาใช้งาน, ผู้ใช้งานต้องการสร้าง Virtual Machines ใน Guarded Fabric, นั่นหมายความทั้ง Virtual Machines ที่กำลังจะถูกสร้างขึ้นภายใน Hyper-V Hosts ทั้งหมดจะอยู่ภายใต้การดูแลและปกป้องจาก HGS ครับ สำหรับ HGS นั้นจะจัดเตรียม 2 Services สำหรับการปกป้อง Hyper-V Hosts คือ
- Trusted Attestation Service (ใช้ TPM)
- Key Attestation Service (ใช้ Asymmetric Key Pairs)
ทาง Microsoft แนะนำว่าให้ใช้ Trusted Attestation Service ครับ เพราะมีความปลอดภัยและแข็งแรงกว่าครับ แต่ตัวของ Hyper-V Hosts จะต้องมี TPM 2.0 นะครับ
และสุดท้าย ผมมีวิดีโอเกี่ยวกับเรื่องราวของ Shield VMs มาให้ท่านผู้อ่านได้เข้าไปชมกันด้วยครับ โดยวิดีโอนี้เป็นวิดีโอที่ทาง Microsoft ได้จัดทำขึ้นมาครับผม
และทั้งหมดนี้คือเรื่องราวของฟีเจอร์ Shielded Virtual Machines ครับ แต่ต้องบอกว่าเรื่องราวของ Shielded Virtual Machines ยังมีรายละเอียดอีกเยอะเลยครับ บทความของผมตอนนี้เป็นเพียงแค่นำมาให้ท่านผู้อ่านได้รู้จักเท่านั้นครับผม…..
วันพฤหัสบดีที่ 6 กันยายน พ.ศ. 2561
บริหารและจัดการระบบด้วย Windows Admin Center (WAC)
สวัสดีครับท่านผู้อ่านทุกท่าน สำหรับบทความนี้ผมจะพาท่านไปรู้จักกับเครื่องมือตัวใหม่ที่จะใช้ในการบริการและจัดการ Servers, Clusters, Hyper-Converged, และรวมถึง Windows 10 ด้วยครับ ต้องบอกว่าในช่วงเวลาที่ผ่านมานั้น ในส่วนของการดูแลและบริหารจัดการระบบนั้น ผู้ดูแลระบบจะต้องใช้งานและเข้าไปเกี่ยวข้องกับเครื่องมือต่างๆ มากมาย ไม่ว่าจะเป็น Tools, MMC Snap-In, เป็นต้น สำหรับการบริหารและจัดการระบบ ประกอบช่วงที่ผ่านมาเช่นกันเครื่องมือเหล่านี้ทาง Microsoft ได้มีการพัฒนาปรับปรุงเป็นระยะๆ เพื่อทำให้การบริหารจัดการทำได้ง่ายและสะดวกขึ้น นอกจากนี้แล้วก็พยายามที่จะรวบรวมเครื่องมือต่างๆ ที่ใช้ในการบริหารและจัดการระบบให้อยู่ในที่เดียวกัน ให้ได้มากที่สุด ผมยกตัวอย่าง เช่น Server Manager ซึ่ง ณ วันนี้เราสามารถทำอะไรได้หลายอย่างด้วย Server Manager แทนที่จากเดิมจะต้องไปหรือเรียกใช้เครื่องมือต่างๆ มากมาย แต่กระนั้นก็ตามถึงแม้ว่าจะใช้ Server Manager แล้ว แต่ผู้ดูแลระบบก็ยังคงต้องใช้งานเครื่องมืออื่นๆ อยู่ดี เช่น ถ้าในกรณีที่เป็น Remote Server ผู้ดูแลระบบก็ยังคงต้องใช้ RDC (Remote Desktop Client) เข้าไปจัดการ Remote Server นั้นๆ อยู่ดี นี่เป็นเพียงแค่ตัวอย่างหนึ่งเท่านั้นครับ
รู้จักกับ Windows Admin Center
ดังนั้นจากเรื่องราวที่ผมได้อธิบายไว้ในข้างต้น ทาง Microsoft จึงได้มีโครงการที่ชื่อว่า Honolulu ซึ่งเป็นโครงการที่ทำการสร้างและพัฒนาเครื่องมือที่จะมาใช้ในการบริการและจัดการ Servers และอื่นๆ ในรูปแบบที่เป็น Centralized หรืออธิบายง่ายๆ คือสามารถบริหารและจัดการได้โดยใช้เพียงเครื่องมือตัวนี้ตัวเดียวครับ และล่าสุดเครื่องมือที่ว่านี้มีชื่ออย่างเป็นทางการว่า "Windows Admin Center" หรือเรียกสั้นๆ ว่า WAC ครับ ซึ่งจะมาโดย Default ใน Windows Server 2019 แต่เราสามารถทำการดาวน์โหลดมาใช้งานกันก่อนได้ครับ โดยตัวของ WAC สามารถติดตั้งใน Window Server 2016 และ Windows 10 ได้ครับ เรามาดูฟีเจอร์หรือความสามารถของ Windows Admin Center กันครับว่า สามารถทำอะไรได้บ้างครับ
Windows Admin Center ฟีเจอร์
- ง่ายต่อการติดตั้งและใช้งาน โดยสามารถติดตั้งได้ใน Windows Server 2016 และ Windows 10
- สามารถบริการและจัดการระบบจากภายในและภายนอกองค์กรได้ เนื่องจากตัวของ WAC เป็น Web-Based
- การควบคุมการเข้าถึงและการใช้งาน (Access Control), WAC ใช้ Role-Based Access Control (RBAC)
สำหรับกำหนดการเข้าถึงและการใช้งานสำหรับการบริหารและจัดการ นอกจากนี้แล้ว WAC ยัง Integrate
ทำงานร่วมกับ Active Directory Domain Service (AD DS) และ Azure Active Directory (Azure AD)
- สามารถบริการและจัดการ Hyper-Converged Infrastructure เช่น สามารถจัดการ Compute, Network,
Storage, บริหารจัดการ Storage Space Direct (S2D), และร่วมถึงการ Monitoring และ Alerting
- มี SDK ให้สำหรับ Developer เพื่อนำไปพัฒนา Solutions ต่างๆ และนำมา Integrate ใช้งานร่วมกับ WAC
Windows Admin Center ประกอบไปด้วย 2 ส่วนหลักๆ คือ:
1. Web Server คือส่วนที่รัน User Interface ของ WAC เพื่อให้ผู้ใช้งานใช้งานผ่านทาง HTTPS
2. Gateway คือส่วนที่ใช้ในการจัดการ Connected Servers ต่างๆ ผ่านทาง Remote PowerShell และ
WMI Over WinRM
สำหรับการติดตั้ง Windows Admin Center นั้น, ท่านผู้อ่านสามารถดาวน์โหลดได้จาก Link นี้ครับ
https://docs.microsoft.com/en-us/windows-server/manage/windows-admin-center/understand/windows-admin-center
ดาวน์โหลดเสร็จเรียบร้อยแล้ว ทำการดับเบิ้ลคลิ๊กไฟล์ (.MSI) ได้เลยครับ จากนั้นให้รอซักครู่ ท่านผู้อ่านจะเห็นตามรูปด้านล่างครับ
คลิ๊ก Next ได้เลยครับ เพื่อเข้าสู้การติดตั้ง WAC ครับผม สำหรับในส่วนต่อมาคือการติดตั้ง Configure Gateway Endpoint ของ WAC ให้ทำการกำหนด Port ที่จะใช้ในการเข้าถึงหรือเปิดใช้งาน UI ของ WAC ครับ ผมขอกำหนด Port ตามรูปด้านล่างครับ จากนั้นให้คลิ๊ก Install ครับ
จากนั้นจะเป็นการติดตั้ง WAC ดังรูปครับ
เมื่อติดตั้งเสร็จเรียบร้อย จะปรากฏหน้าตาดังรูปด้านล่างครับผม
ให้คลิ๊ก Finish ครับ จากนั้นผมจำทำการเรียก Windows Admin Center UI ขึ้นมาใช้งาน ดังรูปด้านล่างครับ
ผมทำการคลิ๊กที่ Windows Admin Center ท่านผู้อ่านจะเห็นว่ามีการติดตั้ง Solutions ต่างๆ เช่น Server Manager, Computer Management, และอื่นๆ ดังรูปครับ
จากนั้นผมคลิ๊กที่ Server Manager เพื่อจะทำการ Add Server หรือเครื่องที่ผมต้องการจัดการ ดังรูปด้านล่างครับผม
และมาถึงตรงนี้ มีสิ่งหนึ่งที่ผมอยากบอกท่านผู้อ่านครับ คือ Windows Admin Center ไม่ได้มาแทน Server Manager ครับ อีกรูปด้านล่างผมทำการ Add เครื่องของผมที่เป็น Windows 10 เข้าใน WAC เพื่อทำการบริหารและจัดการต่อไปครับผม
และทั้งหมดนี้คือเรื่องราวเริ่มต้นของเครื่องมือตัวใหม่ที่ชื่อว่า Windows Admin Center ที่ผมได้นำมาให้ท่านผู้อ่านได้รู้จักกันครับ ลองไปดาวน์โหลดมาติดตั้งและทดสอบใช้งานกันดูครับผม….
รู้จักกับ Windows Admin Center
ดังนั้นจากเรื่องราวที่ผมได้อธิบายไว้ในข้างต้น ทาง Microsoft จึงได้มีโครงการที่ชื่อว่า Honolulu ซึ่งเป็นโครงการที่ทำการสร้างและพัฒนาเครื่องมือที่จะมาใช้ในการบริการและจัดการ Servers และอื่นๆ ในรูปแบบที่เป็น Centralized หรืออธิบายง่ายๆ คือสามารถบริหารและจัดการได้โดยใช้เพียงเครื่องมือตัวนี้ตัวเดียวครับ และล่าสุดเครื่องมือที่ว่านี้มีชื่ออย่างเป็นทางการว่า "Windows Admin Center" หรือเรียกสั้นๆ ว่า WAC ครับ ซึ่งจะมาโดย Default ใน Windows Server 2019 แต่เราสามารถทำการดาวน์โหลดมาใช้งานกันก่อนได้ครับ โดยตัวของ WAC สามารถติดตั้งใน Window Server 2016 และ Windows 10 ได้ครับ เรามาดูฟีเจอร์หรือความสามารถของ Windows Admin Center กันครับว่า สามารถทำอะไรได้บ้างครับ
Windows Admin Center ฟีเจอร์
- ง่ายต่อการติดตั้งและใช้งาน โดยสามารถติดตั้งได้ใน Windows Server 2016 และ Windows 10
- สามารถบริการและจัดการระบบจากภายในและภายนอกองค์กรได้ เนื่องจากตัวของ WAC เป็น Web-Based
- การควบคุมการเข้าถึงและการใช้งาน (Access Control), WAC ใช้ Role-Based Access Control (RBAC)
สำหรับกำหนดการเข้าถึงและการใช้งานสำหรับการบริหารและจัดการ นอกจากนี้แล้ว WAC ยัง Integrate
ทำงานร่วมกับ Active Directory Domain Service (AD DS) และ Azure Active Directory (Azure AD)
- สามารถบริการและจัดการ Hyper-Converged Infrastructure เช่น สามารถจัดการ Compute, Network,
Storage, บริหารจัดการ Storage Space Direct (S2D), และร่วมถึงการ Monitoring และ Alerting
- มี SDK ให้สำหรับ Developer เพื่อนำไปพัฒนา Solutions ต่างๆ และนำมา Integrate ใช้งานร่วมกับ WAC
Windows Admin Center ประกอบไปด้วย 2 ส่วนหลักๆ คือ:
1. Web Server คือส่วนที่รัน User Interface ของ WAC เพื่อให้ผู้ใช้งานใช้งานผ่านทาง HTTPS
2. Gateway คือส่วนที่ใช้ในการจัดการ Connected Servers ต่างๆ ผ่านทาง Remote PowerShell และ
WMI Over WinRM
สำหรับการติดตั้ง Windows Admin Center นั้น, ท่านผู้อ่านสามารถดาวน์โหลดได้จาก Link นี้ครับ
https://docs.microsoft.com/en-us/windows-server/manage/windows-admin-center/understand/windows-admin-center
ดาวน์โหลดเสร็จเรียบร้อยแล้ว ทำการดับเบิ้ลคลิ๊กไฟล์ (.MSI) ได้เลยครับ จากนั้นให้รอซักครู่ ท่านผู้อ่านจะเห็นตามรูปด้านล่างครับ
คลิ๊ก Next ได้เลยครับ เพื่อเข้าสู้การติดตั้ง WAC ครับผม สำหรับในส่วนต่อมาคือการติดตั้ง Configure Gateway Endpoint ของ WAC ให้ทำการกำหนด Port ที่จะใช้ในการเข้าถึงหรือเปิดใช้งาน UI ของ WAC ครับ ผมขอกำหนด Port ตามรูปด้านล่างครับ จากนั้นให้คลิ๊ก Install ครับ
จากนั้นจะเป็นการติดตั้ง WAC ดังรูปครับ
เมื่อติดตั้งเสร็จเรียบร้อย จะปรากฏหน้าตาดังรูปด้านล่างครับผม
ให้คลิ๊ก Finish ครับ จากนั้นผมจำทำการเรียก Windows Admin Center UI ขึ้นมาใช้งาน ดังรูปด้านล่างครับ
ผมทำการคลิ๊กที่ Windows Admin Center ท่านผู้อ่านจะเห็นว่ามีการติดตั้ง Solutions ต่างๆ เช่น Server Manager, Computer Management, และอื่นๆ ดังรูปครับ
จากนั้นผมคลิ๊กที่ Server Manager เพื่อจะทำการ Add Server หรือเครื่องที่ผมต้องการจัดการ ดังรูปด้านล่างครับผม
และมาถึงตรงนี้ มีสิ่งหนึ่งที่ผมอยากบอกท่านผู้อ่านครับ คือ Windows Admin Center ไม่ได้มาแทน Server Manager ครับ อีกรูปด้านล่างผมทำการ Add เครื่องของผมที่เป็น Windows 10 เข้าใน WAC เพื่อทำการบริหารและจัดการต่อไปครับผม
และทั้งหมดนี้คือเรื่องราวเริ่มต้นของเครื่องมือตัวใหม่ที่ชื่อว่า Windows Admin Center ที่ผมได้นำมาให้ท่านผู้อ่านได้รู้จักกันครับ ลองไปดาวน์โหลดมาติดตั้งและทดสอบใช้งานกันดูครับผม….
วันอังคารที่ 4 กันยายน พ.ศ. 2561
รู้จักและใช้งาน Azure Advisor
สวัสดีครับท่านผู้อ่านทุกท่าน กลับมาพบกันเช่นเคยครับที่นี่ หลังจากที่ห่างหายไปนานพอสมควร เนื่องจากช่วงที่ผ่านมาผมติดงานหลายๆ อย่างครับ และต้องเดินทางไปต่างประเทศเพื่อเพิ่มเติมความรู้ใหม่ๆ ด้วยครับ เอาล่ะครับมาเข้าเรื่องกันเลยครับผม สำหรับบทความตอนนี้ของผมจะยังคงเป็นเรื่องราวของ Microsoft Azure นะครับ โดยบทความนี้ผมจะพาทุกท่านไปทำความรู้จัก Service ตัวหนึ่งที่ชื่อว่า "Azure Advisor" ครับ
Azure Advisor คืออะไร?
Azure Advisor เป็น Service ที่จะมาช่วยทำการวิเคราะห์ Resources ของเราที่ได้สร้างขึ้นและทำงานอยู่ใน Microsoft Azure ครับ สำหรับท่านผู้อ่านที่ยังใหม่หรือยังไม่คุ้นเคยกับ Microsoft Azure, คำว่า Resources หมายถึง สิ่งต่างๆ ที่เราได้สร้างขึ้นมาบน Microsoft Azure เช่น Virtual Machines, Apps, Databases, และอื่นๆเป็นต้นครับ ซึ่งจะมี Resources อะไรบ้างนั้น ก็ขึ้นอยู่กับความต้องการของแต่ละองค์กรครับ ว่าจะสร้าง Resources อะไรบ้างครับ
ประโยชน์ของ Azure Advisor
กลับมาที่ Azure Advisor กันต่อครับ อย่างที่ผมอธิบายไปเมื่อซักครู่ว่า Azure Advisor จะทำการวิเคราะห์ Resources ต่างๆ ที่รันหรือทำงานอยู่ใน Microsoft Azure ครับ และหลังจากที่ Azure Advisor ทำการวิเคราะห์เสร็จเรียบร้อย Azure Advisor จะมี Recommendations หรือคำแนะนำต่างๆ แยกตามหมวดหมู่ดังนี้ครับ
- High Availability
- Security
- Performance
- Costs
จากนั้นท่านผู้อ่านสามารถนำเอา Recommendations ดังกล่าวไปปรับปรุงการบริหารและจัดการ Resources เหล่านั้นเพื่อให้มีประสิทธิภาพมากขึ้นและเป็นไปตาม Best Practices ครับผม หรืออธิบายให้กระชับและเช้าใจง่ายๆ สำหรับ Azure Advisor ก็เปรียบเสมือนที่ปรึกษาส่วนตัวของท่านผู้อ่านที่จะคอยให้คำแนะนำว่าควรจะทำการบริหารและจัดการ Resources ต่างๆ ที่ใช้งานอยู่อย่างไรให้มีประสิทธิภาพมากขึ้น, มีความปลอดภัยมากขึ้น, มีเสียค่าใช้จ่ายน้อยลง เป็นต้นครับผม
สำหรับ Recommendations หรือคำแนะนำของ Azure Advisor จะมีการอัพเดทเป็นชั่วโมงๆ นะครับ และ ณ ตอนนี้ Azure Advisor สามารถให้คำแนะนำสำหรับ Azure Resources ดังต่อไปนี้เท่านั้นนะครับ
- Virtual Machines
- Availability Sets
- Application Gateways
- App Services
- SQL Servers
- Redis Cache
การใช้งาน Azure Advisor
เริ่มด้วยให้ท่านผู้อ่านสามารถไปที่ Azure Portal แล้วคลิ๊กที่ Azure Advisor ดังรูปด้านล่างครับ
เมื่อเข้าสู่ Azure Advisor ให้ท่านผู้อ่านรอซักครู่นะครับ เพราะ Azure Advisor กำลังทำการวิเคราะห์ Resources ต่างๆ ให้อยู่ครับ ซึ่งจะใช้เวลามากหรือน้อยก็ขึ้นอยู่กับจำนวนของ Resources ที่มีและใช้งานอยู่ครับผม หลังจากที่ Azure Advisor ทำการวิเคราะห์เสร็จเรียบร้อย ก็จะแสดงผลลัพธ์หรือ Recommendations แยกตามหมวดหมู่ ดังรูปด้านล่างครับ จากนั้นก็อยู่ท่านผู้อ่านแล้วครับ ว่าอยากทราบ Recommendations เรื่องหรือหมวดหมู่ใดครับ
จากรูปด้านบน สมมติว่าผมอยากทราบ Recommendations ในหมวดหมู่หรือเรื่องเกี่ยวกับ High Availability ครับ ผมก็จะทำการคลิ๊กเข้าไปที่ High Availability เพื่อดูรายละเอียดของ Recommendations ดังรูปครับ
และจากที่ผมอ่านรายละเอียด Recommendations ที่ทาง Azure Advisor แนะนำ พบว่ามีอยู่ 4 เรื่องครับ เช่น Azure Advisor แนะนำให้ผมทำการ Backup Virtual Machines ที่รันอยู่ครับ เพื่อป้องกันในกรณีหากเกิดปัญหาครับ, รวมถึงแนะนำให้ผมสร้าง Availability Set ให้กับ Virtual Machines เพื่อทำ Redundancy ครับ และเมื่อคลิ๊กเข้าไปในแต่ละ Recommendations ก็จะมีการแนะนำวิธีการให้ด้วยครับผม
นอกจากนี้แล้ว Azure Advisor ยังให้ท่านผู้อ่านทำการดาวน์โหลด Recommendations เหล่านั้นได้อีกด้วยครับ ซึ่งสามารถเลือกได้ว่าต้องการเป็น .CSV หรือ .PDF ครับ ดังรูปด้านล่างครับผม
และทั้งหมดนี้คือเรื่องราวของ Azure Advisor ซึ่งเป็น Service ตัวนึงซึ่งทำหน้าที่เป็นที่ปรึกษาให้กับท่านผู้อ่านครับผม…..
Azure Advisor คืออะไร?
Azure Advisor เป็น Service ที่จะมาช่วยทำการวิเคราะห์ Resources ของเราที่ได้สร้างขึ้นและทำงานอยู่ใน Microsoft Azure ครับ สำหรับท่านผู้อ่านที่ยังใหม่หรือยังไม่คุ้นเคยกับ Microsoft Azure, คำว่า Resources หมายถึง สิ่งต่างๆ ที่เราได้สร้างขึ้นมาบน Microsoft Azure เช่น Virtual Machines, Apps, Databases, และอื่นๆเป็นต้นครับ ซึ่งจะมี Resources อะไรบ้างนั้น ก็ขึ้นอยู่กับความต้องการของแต่ละองค์กรครับ ว่าจะสร้าง Resources อะไรบ้างครับ
ประโยชน์ของ Azure Advisor
กลับมาที่ Azure Advisor กันต่อครับ อย่างที่ผมอธิบายไปเมื่อซักครู่ว่า Azure Advisor จะทำการวิเคราะห์ Resources ต่างๆ ที่รันหรือทำงานอยู่ใน Microsoft Azure ครับ และหลังจากที่ Azure Advisor ทำการวิเคราะห์เสร็จเรียบร้อย Azure Advisor จะมี Recommendations หรือคำแนะนำต่างๆ แยกตามหมวดหมู่ดังนี้ครับ
- High Availability
- Security
- Performance
- Costs
จากนั้นท่านผู้อ่านสามารถนำเอา Recommendations ดังกล่าวไปปรับปรุงการบริหารและจัดการ Resources เหล่านั้นเพื่อให้มีประสิทธิภาพมากขึ้นและเป็นไปตาม Best Practices ครับผม หรืออธิบายให้กระชับและเช้าใจง่ายๆ สำหรับ Azure Advisor ก็เปรียบเสมือนที่ปรึกษาส่วนตัวของท่านผู้อ่านที่จะคอยให้คำแนะนำว่าควรจะทำการบริหารและจัดการ Resources ต่างๆ ที่ใช้งานอยู่อย่างไรให้มีประสิทธิภาพมากขึ้น, มีความปลอดภัยมากขึ้น, มีเสียค่าใช้จ่ายน้อยลง เป็นต้นครับผม
สำหรับ Recommendations หรือคำแนะนำของ Azure Advisor จะมีการอัพเดทเป็นชั่วโมงๆ นะครับ และ ณ ตอนนี้ Azure Advisor สามารถให้คำแนะนำสำหรับ Azure Resources ดังต่อไปนี้เท่านั้นนะครับ
- Virtual Machines
- Availability Sets
- Application Gateways
- App Services
- SQL Servers
- Redis Cache
การใช้งาน Azure Advisor
เริ่มด้วยให้ท่านผู้อ่านสามารถไปที่ Azure Portal แล้วคลิ๊กที่ Azure Advisor ดังรูปด้านล่างครับ
เมื่อเข้าสู่ Azure Advisor ให้ท่านผู้อ่านรอซักครู่นะครับ เพราะ Azure Advisor กำลังทำการวิเคราะห์ Resources ต่างๆ ให้อยู่ครับ ซึ่งจะใช้เวลามากหรือน้อยก็ขึ้นอยู่กับจำนวนของ Resources ที่มีและใช้งานอยู่ครับผม หลังจากที่ Azure Advisor ทำการวิเคราะห์เสร็จเรียบร้อย ก็จะแสดงผลลัพธ์หรือ Recommendations แยกตามหมวดหมู่ ดังรูปด้านล่างครับ จากนั้นก็อยู่ท่านผู้อ่านแล้วครับ ว่าอยากทราบ Recommendations เรื่องหรือหมวดหมู่ใดครับ
จากรูปด้านบน สมมติว่าผมอยากทราบ Recommendations ในหมวดหมู่หรือเรื่องเกี่ยวกับ High Availability ครับ ผมก็จะทำการคลิ๊กเข้าไปที่ High Availability เพื่อดูรายละเอียดของ Recommendations ดังรูปครับ
และจากที่ผมอ่านรายละเอียด Recommendations ที่ทาง Azure Advisor แนะนำ พบว่ามีอยู่ 4 เรื่องครับ เช่น Azure Advisor แนะนำให้ผมทำการ Backup Virtual Machines ที่รันอยู่ครับ เพื่อป้องกันในกรณีหากเกิดปัญหาครับ, รวมถึงแนะนำให้ผมสร้าง Availability Set ให้กับ Virtual Machines เพื่อทำ Redundancy ครับ และเมื่อคลิ๊กเข้าไปในแต่ละ Recommendations ก็จะมีการแนะนำวิธีการให้ด้วยครับผม
นอกจากนี้แล้ว Azure Advisor ยังให้ท่านผู้อ่านทำการดาวน์โหลด Recommendations เหล่านั้นได้อีกด้วยครับ ซึ่งสามารถเลือกได้ว่าต้องการเป็น .CSV หรือ .PDF ครับ ดังรูปด้านล่างครับผม
และทั้งหมดนี้คือเรื่องราวของ Azure Advisor ซึ่งเป็น Service ตัวนึงซึ่งทำหน้าที่เป็นที่ปรึกษาให้กับท่านผู้อ่านครับผม…..
สมัครสมาชิก:
บทความ (Atom)